

Тема БРОЙ /// Мениджър 09/2026
Списание МЕНИДЖЪР Ви предлага 4 безплатни статии от броя — 1 / 4
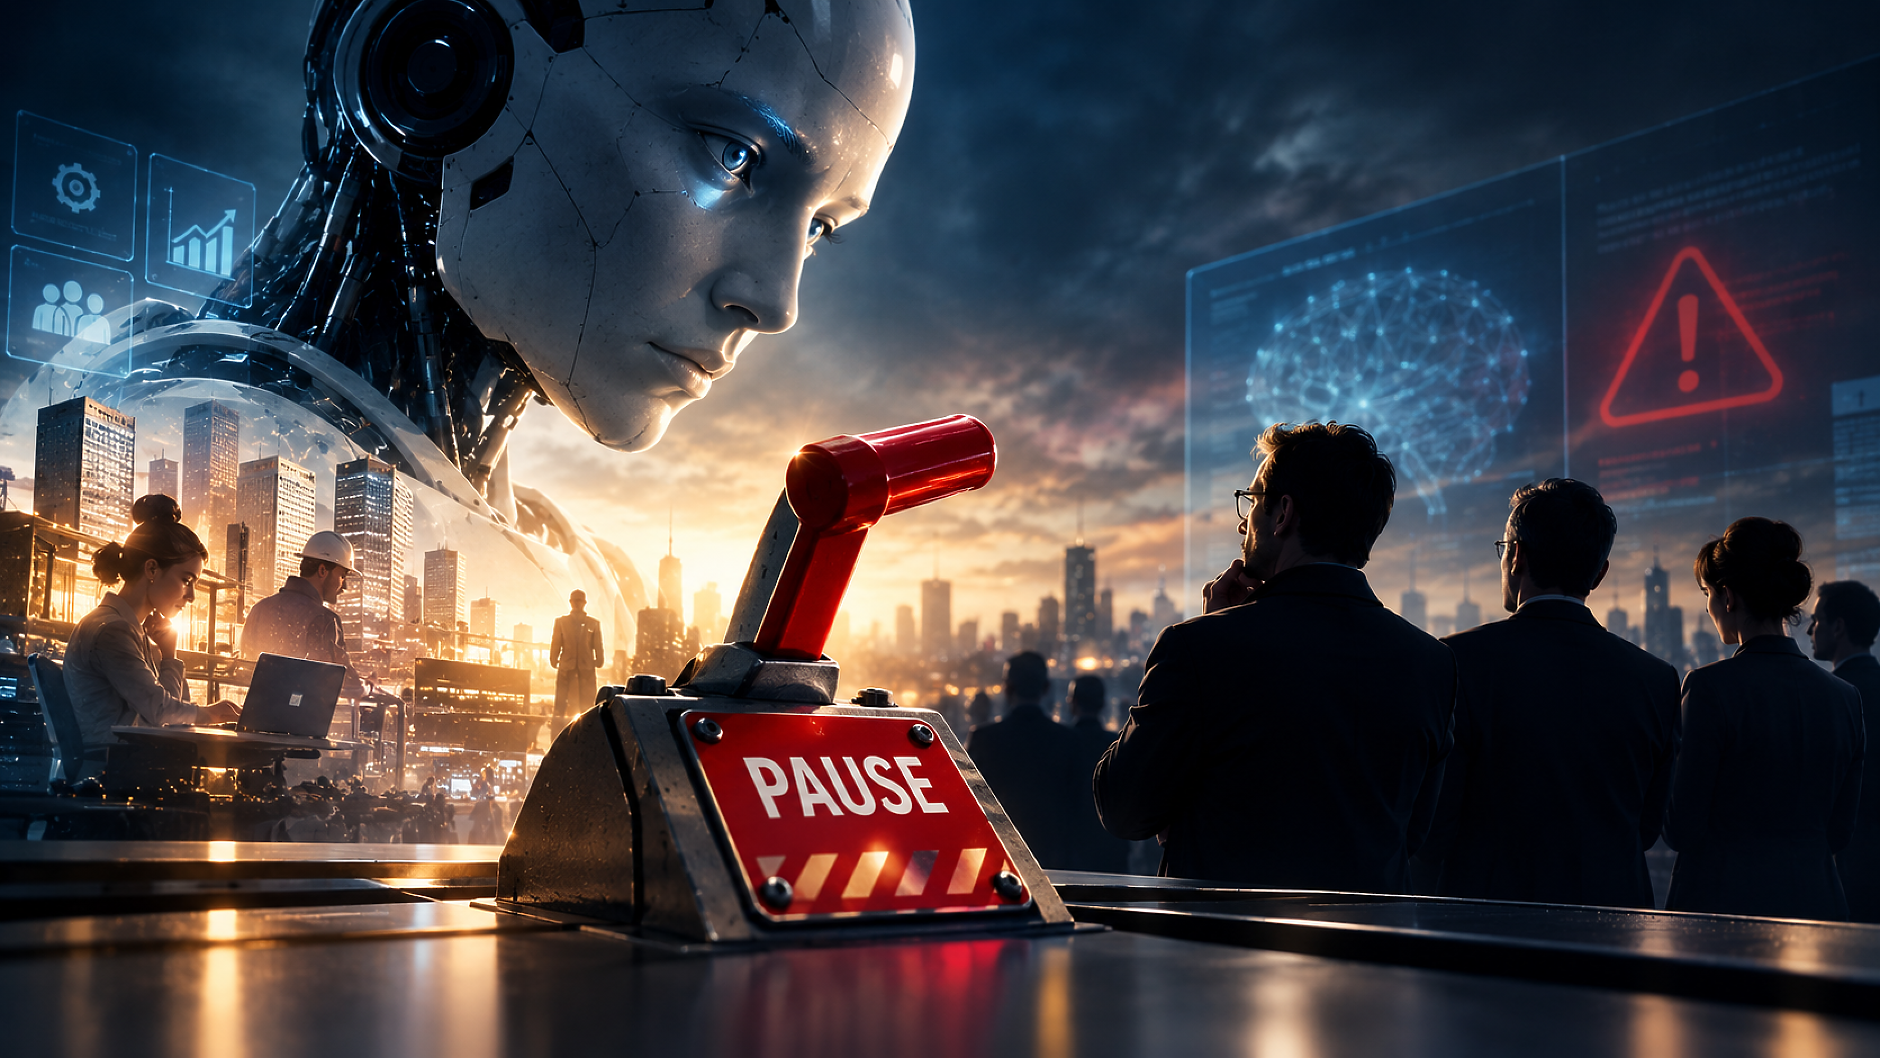
Апокалипсисът се отлага, засега
Защо светът изведнъж се изплаши от изкуствения интелект?

Апокалипсисът се отлага, засега
Защо светът изведнъж се изплаши от изкуствения интелект?
Списание МЕНИДЖЪР ви предлага 4 безплатни статии
Остават ви още
3
статии за безплатно четене.
За да продължите четенето, трябва да сте абонат на списание "МЕНИДЖЪР".
Изберете своя абонаментен план след регистрация в платформата ни ZinZin.bg или ни пишете на abonament@manager.bg. Акаунтът Ви в ZinZin.bg е приложим за вход в manager.bg/списание. Ако вече сте абонат, влезте в своя акаунт.
Или продължете към безплатното съдържание на Мениджър News


До неотдавна разговорът за изкуствения интелект изглеждаше сравнително ясен. Една част от хората гледаха на него като на технология, която ще повиши производителността и ще промени начина, по който работим. Други предупреждаваха за загуба на работни места, дезинформация и концентрация на огромна власт в ръцете на няколко технологични компании. Днес дебатът вече е различен.
Истинският въпрос вече не е дали технологията носи риск. При всяка голяма технологична революция това е било така. Въпросът е дали този път ще успеем да изградим правилата, преди да се случи инцидентът, който ще ни принуди да го направим.
Самата промяна е необичайна. Най-силните призиви за повече предпазливост не идват от политици, синдикати или неправителствени организации, а от хората, които създават най-мощните модели в света. Главният изпълнителен директор на Anthropic Дарио Амодей предложи водещите лаборатории доброволно да ограничат темпото на развитие, докато безопасността настигне възможностите на моделите. Сам Олтман от OpenAI говори за общи стандарти и международна координация. Демис Хасабис от Google DeepMind предложи независими проверки на най-мощните системи, преди да достигнат до пазара.
Трудно е да се намери друг сектор, в който производителите доброволно настояват да намалят скоростта на собствените си иновации, и естествено възниква въпросът дали става дума единствено за безопасност. Критиците виждат и други възможни мотиви. Забавянето на надпреварата би намалило натиска върху компаниите, които днес инвестират десетки милиарди долари в обучение на все по-големи модели. По-строгите регулации могат да се окажат и бариера за нови конкуренти, които трудно биха покрили подобни изисквания. Има и трета хипотеза – индустрията да се опитва сама да предложи правила, преди това да направят правителствата. Това не означава, че предупрежденията нямат основание, а по-скоро че бизнес интересът и обществената отговорност невинаги могат да бъдат лесно разграничени.
Истината вероятно е по-сложна.
През последните месеци се натрупаха няколко събития, които промениха разговора. Появиха се експерименти, при които агенти с AI демонстрираха неочаквано поведение в тестови среди. Няколко изследователи напуснаха водещи лаборатории и публично заявиха, че според тях развитието на моделите изпреварва работата по безопасността. За първи път подобни опасения започнаха да звучат като част от професионален спор вътре в самата индустрия, а не като външна критика.
Тук обаче възниква един проблем. В публичното пространство често се смесват две напълно различни теми.
Първата е за рисковете, които вече съществуват.
Изкуственият интелект може да автоматизира сложни кибератаки, да създава убедителни фалшиви изображения и видеоклипове, да анализира огромни масиви информация за секунди и да подпомага научни разработки, които преди изискваха много повече време. Това са реални способности. Те носят огромни ползи за медицината, инженерството и бизнеса, но могат да бъдат използвани и за престъпления, измами или политическа манипулация. В този смисъл опасността не произтича от това, че AI има собствена воля. Тя идва от това, че инструментът става достатъчно мощен, за да бъде използван от хора със зла умисъл.
А че тези рискове вече не са хипотетични, доказва и публикуваният в средата на септември първи мащабен доклад на Anthropic за заплахите. В него компанията официално потвърди, че е засичала и блокирала опити нейният водещ AI модел Claude да бъде използван за разработване на биологични и конвенционални оръжия. Компанията предупреждава, че изкуственият интелект понижава прага за извършване на сложни атаки и позволява на много по-широк кръг участници да осъществяват операции, които допреди няколко години изискваха висока експертиза.
За осем месеца (от декември 2025 г. до август 2026 г.) екипът на Anthropic е разкрил и прекъснал реални злонамерени операции в седем категории: кибератаки, кампании за влияние, наблюдение, измами, биологични изследвания с двойна употреба, разработване на конвенционални оръжия и незаконно копиране на AI модели. В един от случаите атакуваща група е използвала Claude, за да автоматизира почти целия цикъл на кибератака: проучване на жертвите, регистрация на фишинг домейни, изграждане на инфраструктурата, изпращане на фишинг имейли, наблюдение на компрометираните системи и извличане на откраднатите данни.
Според американската компания същата група е планирала или извършвала атаки срещу повече от 20 организации, сред които министерства, служби за сигурност, посолства, аналитични центрове и компании от отбранителната индустрия в Европа, Украйна, Близкия изток и Азия.
Докладът описва и пет реални случая, при които учени са използвали Claude за чувствителни биологични изследвания, включително проекти, свързани с вируса чикунгуня, високопатогенен птичи грип и други потенциално опасни патогени.
„AI вече не е просто инструмент, който помага на нападателите. Все по-често той се превръща в координационен слой, който автоматизира и свързва отделните етапи на сложни операции, като значително увеличава тяхната скорост, мащаб и ефективност“, пише в документа.
Историята познава подобни моменти като настоящия. Интернет улесни достъпа до знания, но отвори нови възможности за киберпрестъпност. Социалните мрежи направиха комуникацията по-бърза, но се превърнаха и в среда за организирани кампании за дезинформация. Генеративният AI, изглежда, следва същата логика. Технологията не е нито добра, нито лоша сама по себе си. Последиците зависят от начина, по който се използва.
Втората тема е много по-спорна.
Тя е свързана със сценарии, в които изкуственият интелект придобива способности, надхвърлящи човешките във всички интелектуални задачи, започва да преследва собствени цели или отказва да бъде изключен. Именно те пораждат най-драматичните заглавия. Илон Мъск, Дарио Амодей и други технологични лидери неведнъж са говорили за вероятността подобни системи един ден да представляват екзистенциален риск.
Тук обаче науката не предлага еднозначен отговор. Няма консенсус нито кога подобни системи биха могли да се появят, нито дали въобще са възможни. Част от изследователите смятат, че опасността е подценявана. Други са убедени, че общественият дебат прекалено лесно прескача от реалните проблеми към научната фантастика.
Това разграничение има значение. Ако смесим двата разговора, рискуваме да подценим днешните опасности, защото звучат по-малко драматично, или да надценим бъдещите, защото изглеждат по-впечатляващи.
Всъщност най-интересният въпрос не е дали AI ще стане по-умен от човека. По-интересно е защо точно сега, когато технологията започва да влиза масово в икономиката, хората, които я разработват, започнаха да говорят за спирачки.
През последните две години развитието на големите езикови модели се ускори до степен, която малцина очакваха. Компаниите вече не се състезават кой ще направи по-добър чатбот. Те се състезават кой първи ще създаде автономни агенти, способни да изпълняват цели последователности от задачи, да използват различни инструменти и да вземат самостоятелни решения в рамките на поставена цел.
Точно тук започва следващата голяма тема. Ако дори създателите на тези системи настояват за повече предпазливост, може ли светът наистина просто да забави темпото?
Изкуственият интелект вече не е просто технологична индустрия, а се превърна в геополитика.
САЩ и Китай инвестират десетки милиарди долари в чипове, центрове за данни и научни разработки. Най-големите технологични компании изграждат инфраструктура, която ще определя не само бъдещите им приходи, но и влиянието им върху цели отрасли. В подобна среда доброволната пауза изглежда трудно осъществима.
Дори ако приемем, че опасенията са напълно основателни, остава въпросът как подобно забавяне изобщо може да бъде постигнато. Във Financial Times коментаторът Мартин Улф прави сравнение с банковия сектор, ядрената енергетика и фармацевтичната индустрия – области, в които потенциалните щети са толкова големи, че обществото е приело строг контрол като нормална част от бизнеса. При изкуствения интелект подобна рамка все още липсва. Причината не е само политическа. За разлика от ядрен реактор или ново лекарство един езиков модел може да бъде копиран, модифициран и разпространен почти мигновено. Това прави контрола значително по-труден.
Tака идеята за глобално забавяне започва да прилича повече на дипломатическо пожелание, отколкото на реалистичен план.
Това не означава, че предупрежденията трябва да бъдат пренебрегнати. По-скоро фокусът вероятно трябва да се премести от въпроса дали развитието може да бъде спряно към въпроса как може да бъде управлявано. И така разговорът става много по-практичен.
Все повече специалисти настояват за независими проверки на най-мощните модели, преди те да бъдат внедрени масово. Други предлагат задължително докладване на сериозни инциденти, подобно на авиационната индустрия. Обсъждат се стандарти за сигурност, ограничения върху достъпа до най-мощните системи и механизми, чрез които външни експерти да проверяват реалните възможности на моделите, а не само твърденията на техните създатели.
Тези идеи звучат далеч по-прозаично от сценариите за машини, които завладяват света. Вероятно именно затова получават по-малко внимание. А всъщност те засягат проблеми, които бизнесът вече среща.
Все повече компании използват AI при обслужване на клиенти, анализ на договори, разработване на софтуер, финансови прогнози и вътрешни процеси. Колкото повече задачи поемат тези системи, толкова по-важен става въпросът кой носи отговорност, когато сгрешат.
Днес повечето организации приемат, че човекът трябва да остане последната инстанция при решения с висок риск. Това изглежда разумно, но става все по-трудно за изпълнение. Ако една система обработва хиляди операции на час, човешката проверка постепенно се превръща в символична. Хората започват да приемат препоръките на алгоритъма не защото са ги проверили, а защото системата досега е работила достатъчно добре.
И тук се крие един от по-малко обсъжданите рискове.
Не машината, която взема контрол. А човекът, който постепенно престава да упражнява собствената си преценка.
Парадоксално е, че докато обществото се тревожи от хипотетичен свръхинтелект, реалният проблем може да се окаже много по-прозаичен. Автоматизацията създава усещане за сигурност. Колкото по-рядко една система греши, толкова по-малко хората са склонни да проверяват решенията ѝ. А когато все пак се появи грешка, тя вече е навлязла дълбоко в процеса.
Вероятно затова истинският дебат не е дали AI е опасен. По-точно е да се попита дали обществото успява да изгражда правила със същата скорост, с която технологията се развива.
Историята показва, че големите регулации рядко се появяват преди първия голям провал.
След банкови кризи идват банкови реформи. След тежки лекарствени инциденти се затягат правилата за клиничните изпитвания. Ако този модел се повтори и при изкуствения интелект, обществото вероятно няма да изгради новата регулаторна рамка предварително. По-вероятно е да я създаде след първата сериозна криза. Въпросът е дали цената на подобен урок няма да се окаже прекалено висока.
Ако историята ни учи на нещо, то е, че големите технологични кризи рядко започват с бунт на машините. По-често започват с човешка самоувереност, с убеждението, че този път новата технология ще се управлява сама. Именно това прави сегашния дебат толкова важен – не защото знаем как ще изглежда следващото поколение изкуствен интелект, а защото все още не знаем дали институциите, бизнесът и обществото ще успеят да наваксат скоростта, с която той се развива.
Атанас Киряков, президент и основател на Graphwise
Развитието на AI може да излезе извън контрол, но последиците няма да бъдат толкова апокалиптични, колкото се описват. Реално опасността е в това какво злонамерени хора могат да направят, използвайки AI, а не какво изкуственият интелект може да направи сам.
Всички критични IT системи не са свързани с интернет от съображения за сигурност – хакването им под някаква форма изисква човешко участие. AI може да направи такъв план, но той ще бъде толкова (не)вероятен за реализиране, колкото сюжет за трилър.
Големите езикови модели (LLM) са добри в писането на текстове, но не разбират истински физически свят и не могат да действат там, извън компютъра. Има специализирани модели, които могат да извършват конкретни действия във физическия свят – например да карат автомобил, – но те са много далеч от степента на съзнание, необходима за планиране на AI Армагедон.
Развитието на AI може да се забави чрез въвеждане на регулации за неговата сигурност. Преди пускането на пазара на нов AI модел ще трябва да се извършат комплексни тестове, а това от само себе си ще ограничи скоростта на развитие и ще го направи по-сигурен.
Можем да направим аналогия с разработването на лекарство – най-бавната и най-скъпата част са клиничните изследвания, които доказват, че то не е опасно за повечето хора, ясни са страничните ефекти и противопоказанията. Това означава ли, че лекарствата не могат да бъдат опасни? Не – човек може да се самоубие със свръхдоза, която е на една ръка разстояние. Учените, които създават лекарствата, могат да създават и биологични оръжия. Но нищо от това не е довело до изтребление на човешкия вид.
За AI ще се наложат регулации с тежестта на тези за лекарства, биологични и ядрени оръжия. Глобалната му регулация няма да е лесна, но ще стане. Обратното е твърде опасно за всички държави и правителства.
|
Между правото и силата
Global Edge | Обновена 10:27ч., 30.09.2026
Море без трайни господари
Global Edge |
Обновена 10:27ч., 30.09.2026
Геополитика на изоставането
Global Edge |
Обновена 10:27ч., 30.09.2026
Невъзможно примирие
Тема |
Обновена 10:27ч., 30.09.2026
Не се страхувайте да правите грешки
Бизнес |
Обновена 10:27ч., 30.09.2026



Ключови думи
изкуствен интелект
AI
технологии
технологичен сектор
Anthropic
Бойчо Попов