


Финанси
|Компании
|Енергетика
|Икономика
|Microsoft преразглежда и актуализира протоколите си за безопасност след световния срив
 Обновена 19:25ч., 29.07.2024


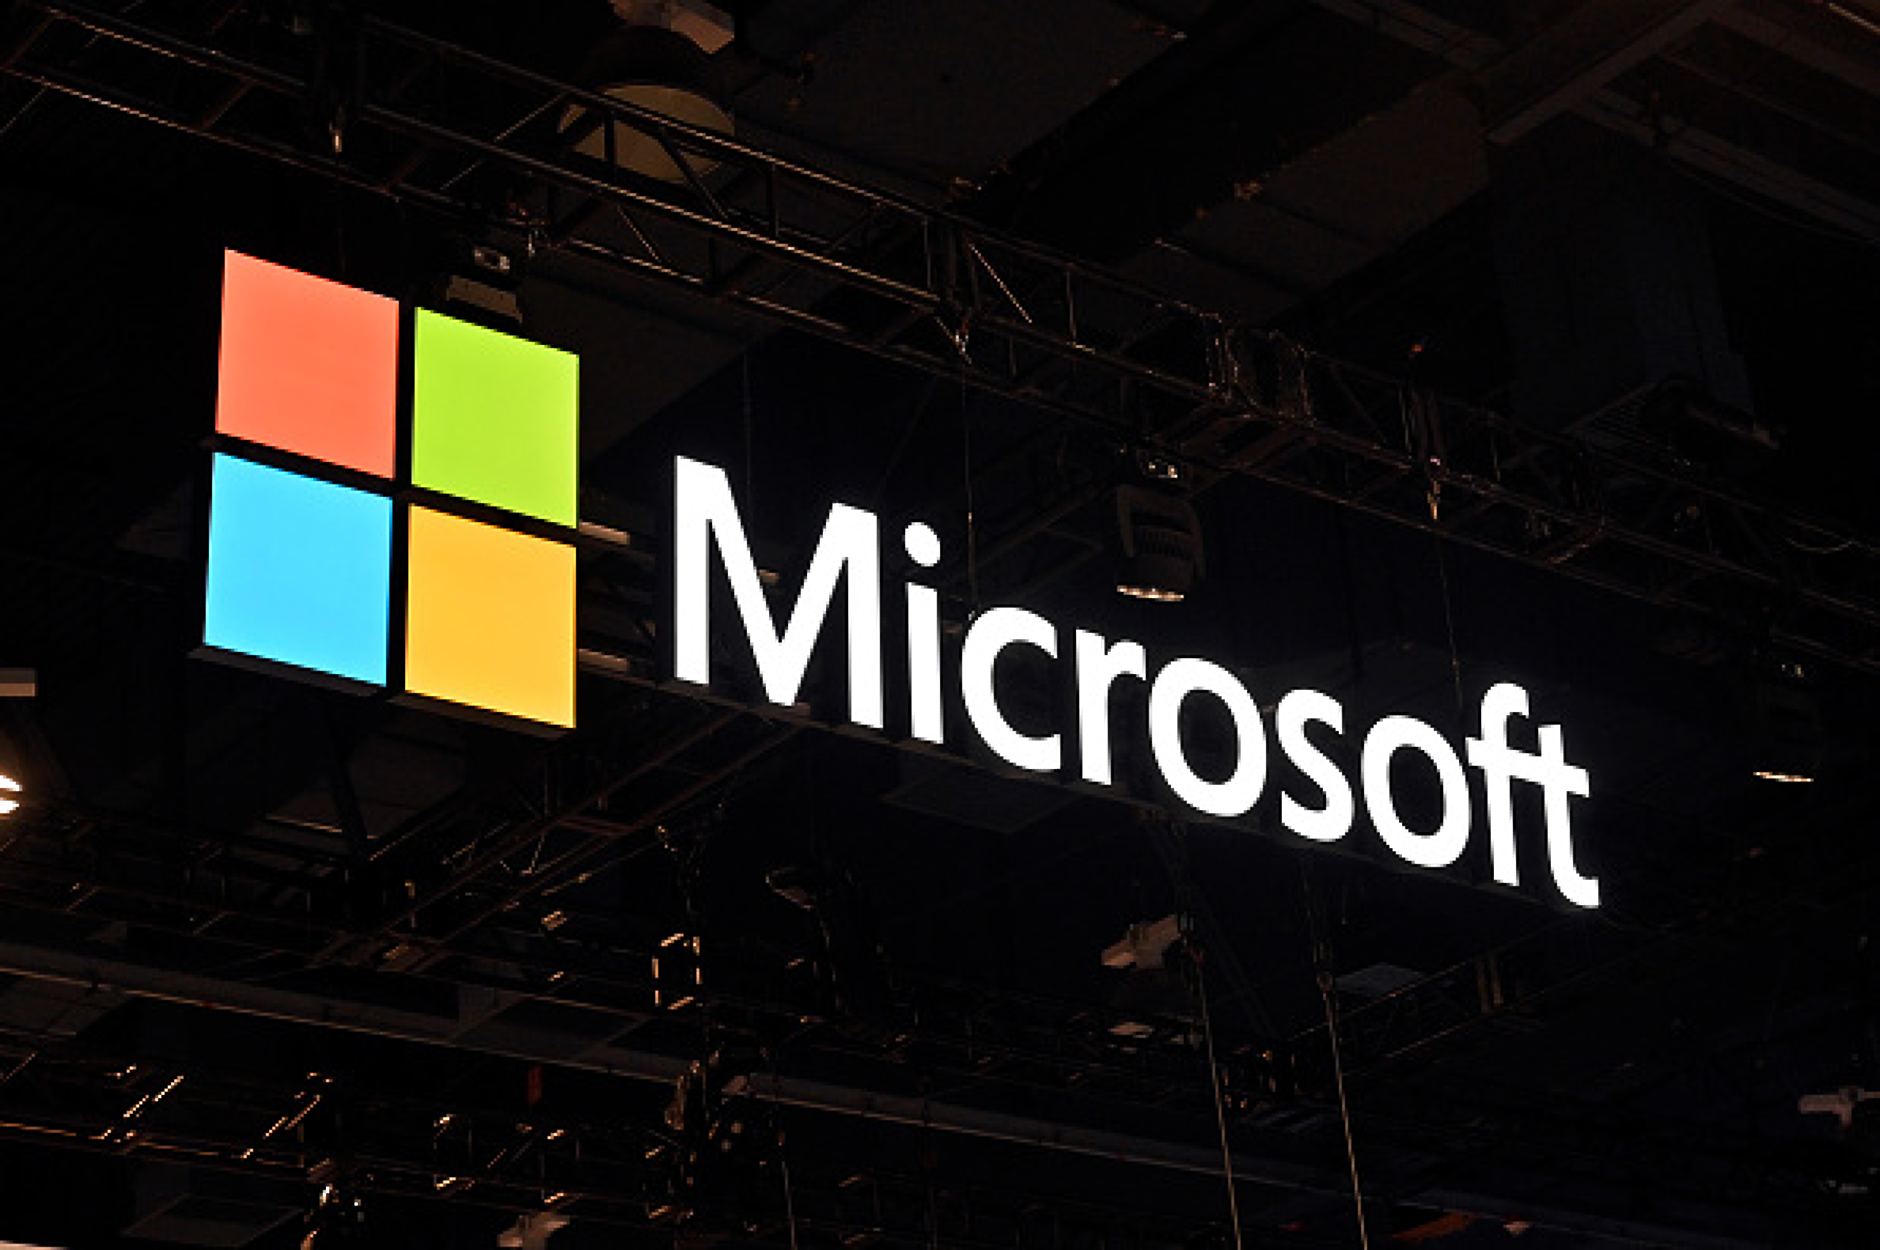
Мicrosoft планира да промени своите протоколи за безопасност в отговор на неотдавнашната неуспешна софтуерна актуализация на компанията за киберсигурност CrowdStrike, която срина системи по целия свят, съобщава изданието 9to5Mac.
Вицепрезидентът на Windows Джон Кейбъл подчерта важността на „устойчивостта от край до край“ и иновациите в сигурността. Като част от тази стратегия Microsoft планира да ограничи достъпа до ядрото, както прави Apple, за да даде защити срещу подобни уязвимости.
Въпреки че тези промени ще бъдат постепенни, те представляват значителна промяна в подхода на Microsoft за защита на цялостната система на Windows. Целта е да се засили безопасността и да се предотвратят нови бедствени ситуации.
„Примерите за иновации включват наскоро обявените VBS-анклави, които осигуряват изолирана изчислителна среда, която не изисква драйверите в режим на ядрото да бъдат защитени от неоторизиран достъп, и Microsoft Azure Certificate Services, които могат да помогнат за определяне на нивото на сигурност на пътя за зареждане. Тези примери възприемат модерни подходи с нулево доверие и е показано какво може да се направи, за да се насърчат практики за разработка, които не зависят от достъп до ядрото“, казва Кейбъл.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Цитат на деня
Цитат на деня | Обновена 00:31ч., 11.11.2026
Истинското предизвикателство вече не е скоростта на създаване на съдържание
Маркетинг |
Обновена 00:14ч., 11.11.2026
На днешната дата, 11 ноември. Започват „Вълчите празници”, имен ден празнуват Мина, Минчо, Виктор, Виктория
На днешната дата |
Обновена 00:04ч., 11.11.2026
Борба с опасен паразит: САЩ отделят 610 милиона долара за развъдник на стерилни мухи
Свят |
Обновена 20:00ч., 10.11.2026
Защо цените на чорапите се превръщат в символ на кризата в Япония?
Икономика |
Обновена 19:30ч., 10.11.2026
Истинското предизвикателство вече не е скоростта на създаване на съдържание
Маркетинг |
Обновена 00:14ч., 11.11.2026
Москва пое управлението на руските активи на енергийните гиганти Uniper и Fortum
Енергетика |
Обновена 11:20ч., 26.04.2023
На днешната дата, 11 ноември. Започват „Вълчите празници”, имен ден празнуват Мина, Минчо, Виктор, Виктория
На днешната дата |
Обновена 00:04ч., 11.11.2026
tbi bank въвежда проверка на получателя за по-сигурни преводи
Финанси |
Обновена 12:30ч., 10.11.2026
Защо цените на чорапите се превръщат в символ на кризата в Япония?
Икономика |
Обновена 19:30ч., 10.11.2026
Цитат на деня
Цитат на деня |
Обновена 00:31ч., 11.11.2026
Борба с опасен паразит: САЩ отделят 610 милиона долара за развъдник на стерилни мухи
Свят |
Обновена 20:00ч., 10.11.2026
Британски чиновиник заемал пет държавни длъжностни едновременно, мамел шефа си с бял грим
Свят |
Обновена 17:00ч., 10.11.2026


Коментари
Няма въведени кометари.