

Кибератака разкри чувствителни данни на берлинската администрация
 Обновена 12:40ч., 05.09.2026


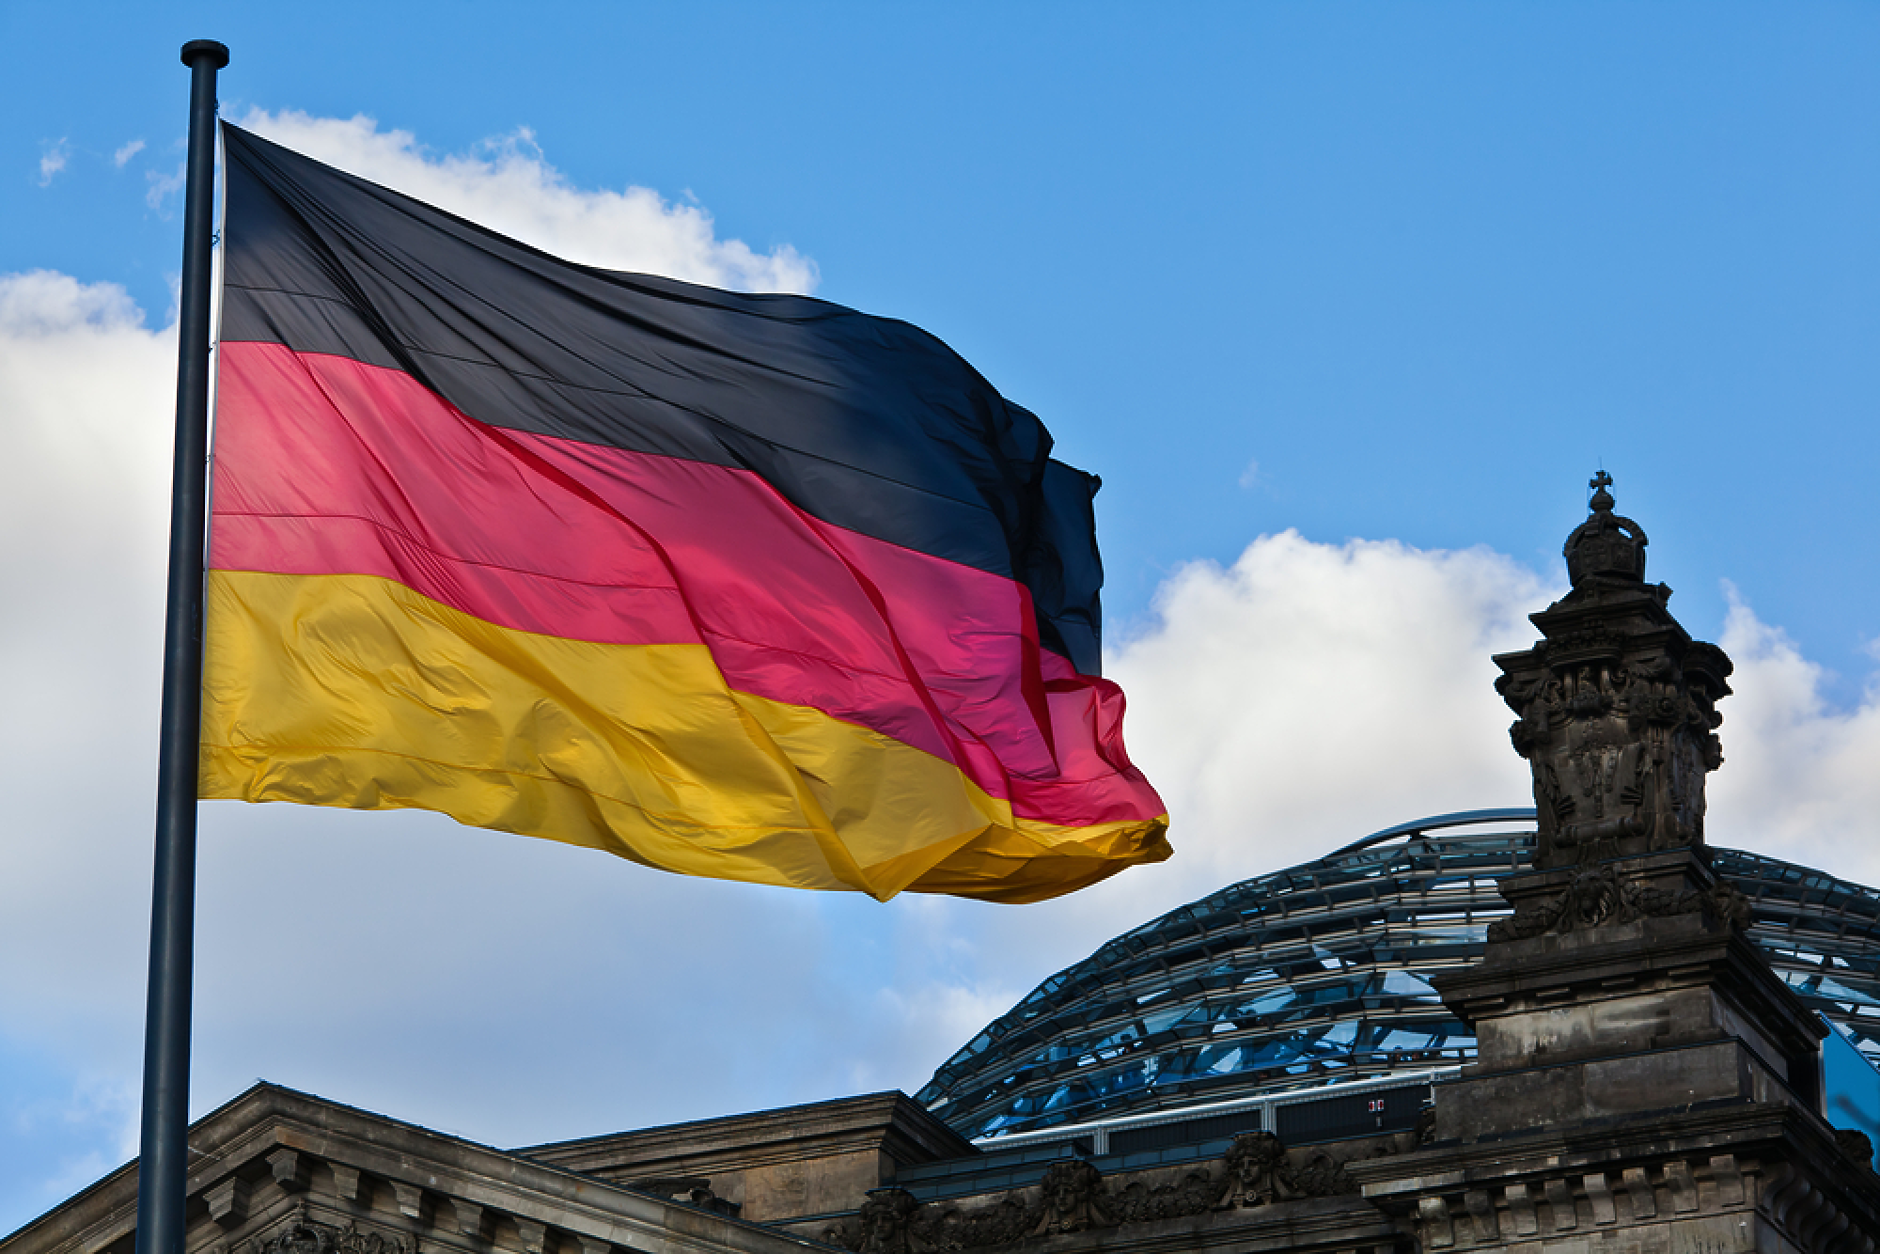
Хакерската групировка „Rhysida“ е публикувала почти шест терабайта данни, откраднати от държавната администрация на Берлин, в тъмната мрежа. Сред тях се твърди, че има изключително чувствителна информация.
Мащабът на изтичането е огромен: става дума за 1 439 893 файла. Засега от страна на берлинската администрация и политическите лидери реакцията е минимална, съобщава Euronews.
Сред публикуваните файлове има папка със заглавие „AG CBRN-Rahmenplanung“. CBRN е съкращение за химически, биологични, радиологични и ядрени заплахи. Това означава, че изключително чувствителна информация за потенциални сценарии на заплахи може вече да е публично достъпна и да бъде видяна както от терористи, така и от чужди разузнавателни служби.
Изтекло е и голямо количество лични данни, особено на държавни служители. Сред тях има удостоверения за раждане, предполагаеми списъци с отсъстващи служители, телефонни номера и домашни адреси.
Преди това хакерите бяха заплашили да публикуват информацията на своя сайт за изтекли данни и поискаха откуп от 30 биткойна, или около 2 милиона евро. Те бяха поставили обратно броене, което изтече около 15:35 часа в петък.
Берлинският Сенат още преди изтичането на ултиматума даде да се разбере, че по принцип няма да се поддаде на подобни изнудвачески искания.
Малко след края на обратното броене пакетът с откраднатите данни беше публикуван в тъмната мрежа.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Неизвестно за известните: Джиневра от Чикаго е прототип на героиня в един от най-великите романи на Америка
Любопитно | Обновена 10:00ч., 26.09.2026
Бил Гейтс: AI е достатъчно мощен, за да причини смъртта на милиарди
Технологии |
Обновена 09:30ч., 26.09.2026
„Уолстрийт Джърнъл“: Тръмп е отхвърлил предложение на Иран за седемдневно примирие
Свят |
Обновена 09:00ч., 26.09.2026
Зеленски: ЕС и МВФ осъзнават необходимостта да помогнат на Украйна да финансира бюджетния си дефицит
Свят |
Обновена 08:30ч., 26.09.2026
Времето през уикенда: Хладно и ветровито
Общество |
Обновена 07:30ч., 26.09.2026
САЩ направиха дрон с обхват на полета без презареждане от 16 700 км
Свят |
Обновена 20:00ч., 25.09.2026
Лабораторията на САЩ в Лос Аламос започна разработване на нова термоядрена бойна глава W93
Свят |
Обновена 10:40ч., 25.09.2026
При разкопки на остров Сите: Френски археолози откриха рожденото място на град Париж
Свят |
Обновена 20:00ч., 24.09.2026
Колко важни са всъщност първите впечатления?
Техники за успех |
Обновена 00:21ч., 26.09.2026
Криптоборсата Bitget спира тегленията след кражба на 350 млрд. долара при хакерска атака
Финанси |
Обновена 18:40ч., 25.09.2026
Москва пое управлението на руските активи на енергийните гиганти Uniper и Fortum
Енергетика |
Обновена 11:20ч., 26.04.2023
Не питайте какво иска да каже марката, питайте как ще го възприеме аудиторията
Маркетинг |
Обновена 01:31ч., 26.09.2026
Airbus търси одобрение от ЕС за космическото обединение с Leonardo и Thales
Компании |
Обновена 17:00ч., 25.09.2026


Коментари
Няма въведени кометари.