


Подкрепяни от държави лица са опитали да хакнат акаунти на служители на ЕС в Signal и WhatsApp
 Обновена 16:00ч., 26.08.2026


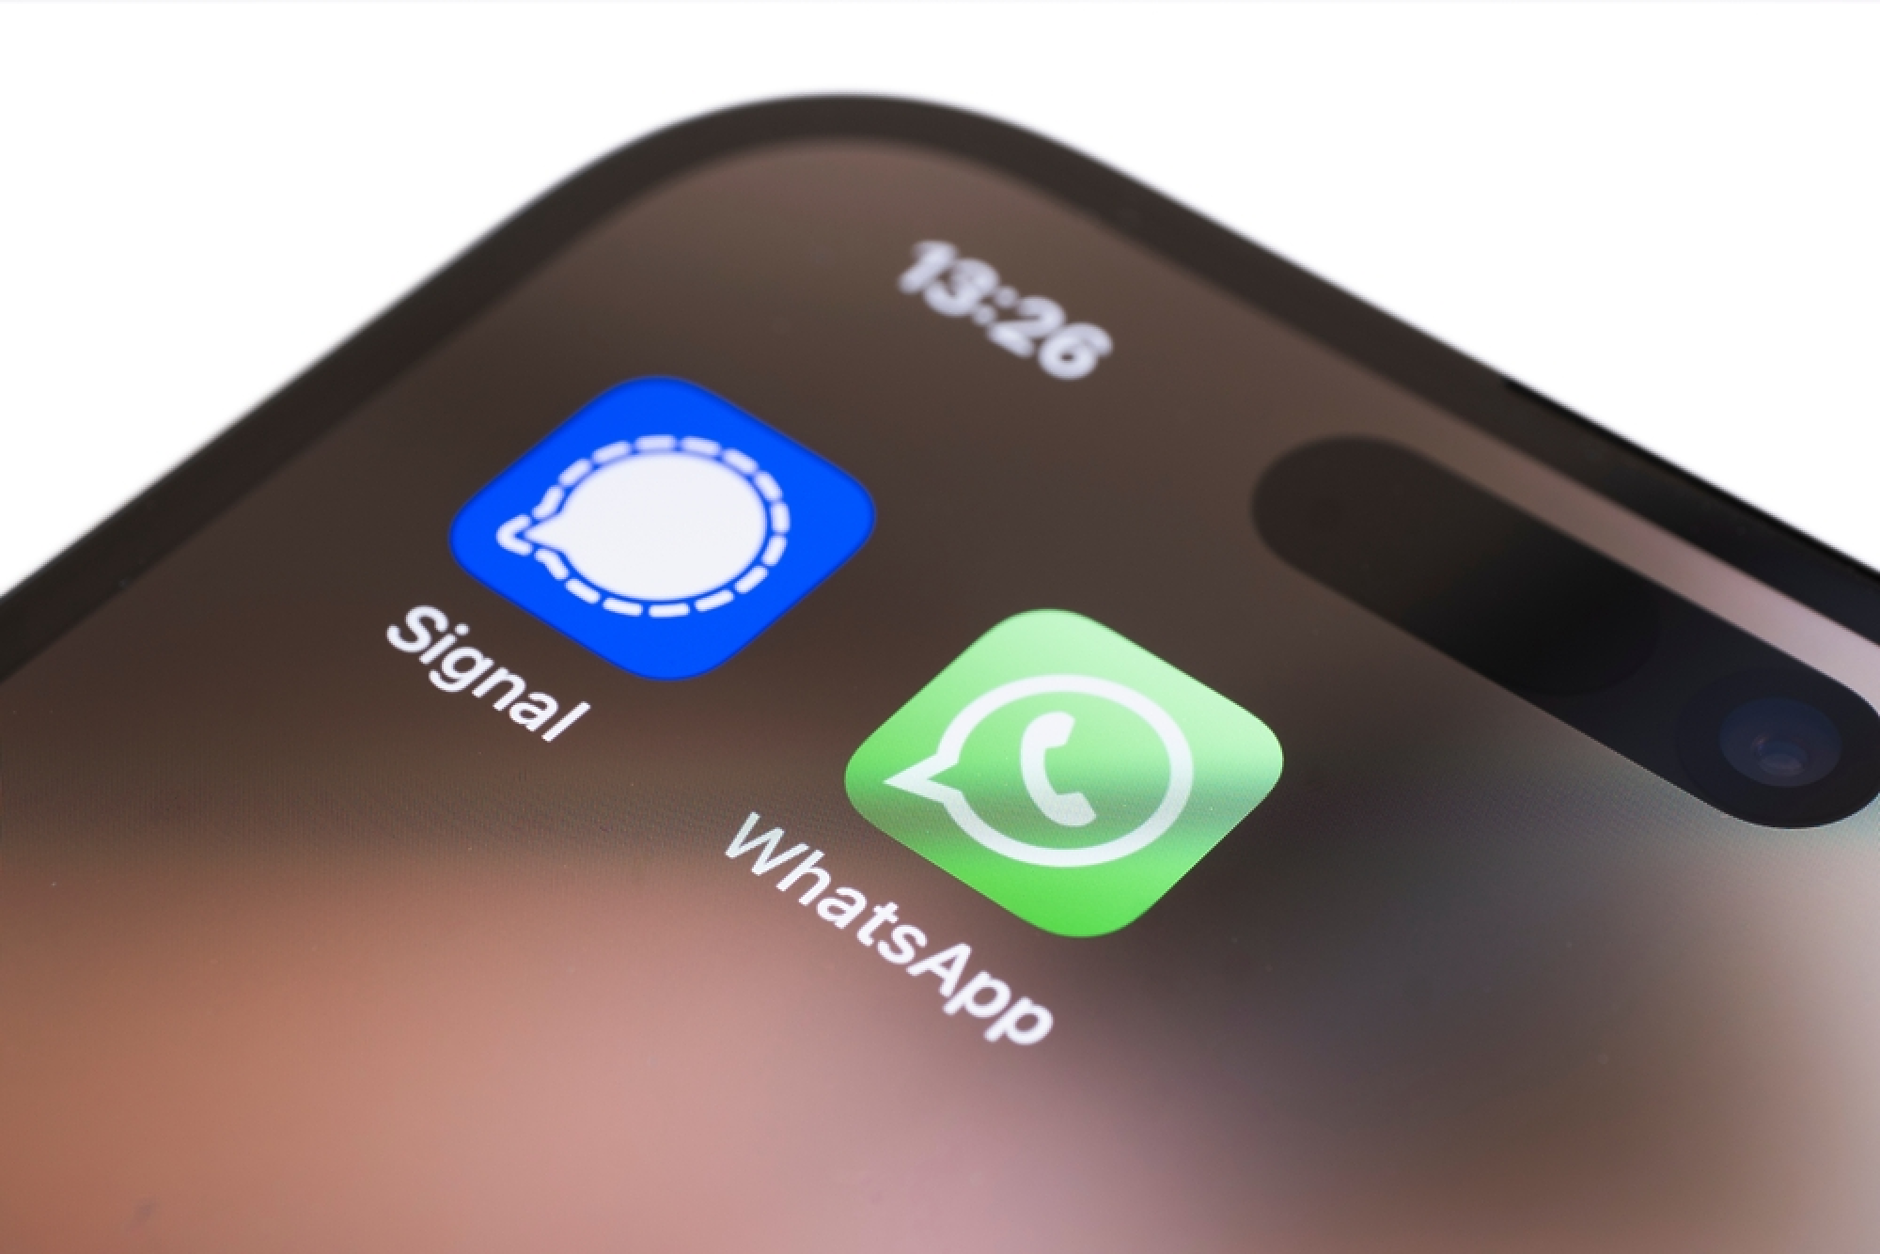
Лица, подкрепени от държави, са правили опити да хакнат акаунтите на служители на ЕС в Signal и WhatsApp, сочи поверителна презентация на Европейската комисия, с която Euronews се е сдобил.
Презентацията, изготвена от Междуинституционалния съвет по киберсигурност — орган, създаден през януари 2024 г., за да гарантира, че институциите на ЕС спазват правилата на блока за киберсигурност — представя актуализиран преглед на заплахите, пред които е изправен Брюксел през последната година.
В безпрецедентно признание, за което първо съобщи Politico, органът на ЕС за първи път признава, че подкрепяни от държави лица са извършвали „таргетиран фишинг“ (spearphishing) — силно целенасочен метод за кибератака, при който хакери изпращат персонализирани съобщения до конкретни лица или организации, за да откраднат данни или да инсталират зловреден софтуер.
Според експертите по киберсигурност на ЕС тези опити са се проявявали основно в две форми: опити за превземане на акаунтите в Signal и WhatsApp на високопоставени служители и използване на техники за „социално инженерство“, които препращат към теми, свързани с ЕС, като санкции или официални изявления.
През февруари германските служби за сигурност предупредиха за продължаваща фишинг кампания, вероятно свързана с контролирани от държави лица и насочена към Signal. Сред набелязаните мишени са политици, военнослужещи, дипломати и журналисти.
През последните 12 месеца са били регистрирани над 190 хакерски групи, насочени към екосистемата на ЕС, като през първата половина на 2026 г. са отчетени осем значими инцидента.
Журналист на Euronews също е получил подозрително съобщение през октомври 2025 г. от акаунт, представящ се за Signal Support. В него се иска код за потвърждение и се твърди, че е установена „подозрителна активност на устройството ви, която може да е довела до изтичане на данни“.
Презентацията посочва и пробив в облачната инфраструктура в края на март 2026 г., при който хакери са компрометирали акаунти в Amazon Web Services, хостващи части от уебсайта Europa.eu. Документът отбелязва и по-широка тенденция за използване на уязвимости в широко разпространен софтуер за продуктивност, като приложенията на Microsoft, както и в хардуерни компоненти.
Експертите отбелязват „силно единодушие между всички представени институции относно необходимостта от защита на чувствителната информация“, като допълват, че „повечето институции използват вътрешни инструменти за криптиране и сигурна обработка на чувствителна информация“.
Въпреки това остават редица предизвикателства, сред които различните цифрови подписи и сертификати, използвани от отделните институции на ЕС, липсата на обща платформа за работа с чувствителни документи и несъответствията в начина, по който се класифицират документите.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Списъкът с активни абонати е правилната стратегия
Маркетинг | Обновена 01:15ч., 18.09.2026
Цитат на деня
Цитат на деня |
Обновена 00:30ч., 18.09.2026
На днешната дата, 18 септември. Рождениците днес
На днешната дата |
Обновена 00:04ч., 18.09.2026
„Ириси“ на Моне може да стане най-скъпата картина, продавана някога на търг във Франция
Любопитно |
Обновена 20:00ч., 17.09.2026
„Челси“ обяви продажба на акциите на двамата съсобственици на клуба за близо милиард паунда
Бизнес |
Обновена 19:40ч., 17.09.2026
Земята е загубила 12,5 трилиона тона лед от Гренландия и Антарктида за 47 години
Свят |
Обновена 20:00ч., 16.09.2026
Британският крал Чарлз III призова AI индустрията да спре загубата на контрол над съдбата на света
Свят |
Обновена 14:00ч., 17.09.2026
Списъкът с активни абонати е правилната стратегия
Маркетинг |
Обновена 01:15ч., 18.09.2026
„Ириси“ на Моне може да стане най-скъпата картина, продавана някога на търг във Франция
Любопитно |
Обновена 20:00ч., 17.09.2026
На днешната дата, 18 септември. Рождениците днес
На днешната дата |
Обновена 00:04ч., 18.09.2026
Парламентът одобри промени за по-бърза работа на Търговския регистър
Свят |
Обновена 17:00ч., 16.09.2026
Endava откри новия си офис за 400 IT специалисти в София
Бизнес | Advertorial |
Обновена 18:45ч., 18.09.2017
Искат да забранят Gmail, Hotmail и Skype в Русия
Маркетинг | Advertorial |
Обновена 10:46ч., 09.04.2011


Коментари
Няма въведени кометари.