

Хакери източиха и публикуваха данни на 16 000 клиенти на Visa, Mastercard и JPMorgan
 Обновена 11:50ч., 20.11.2026


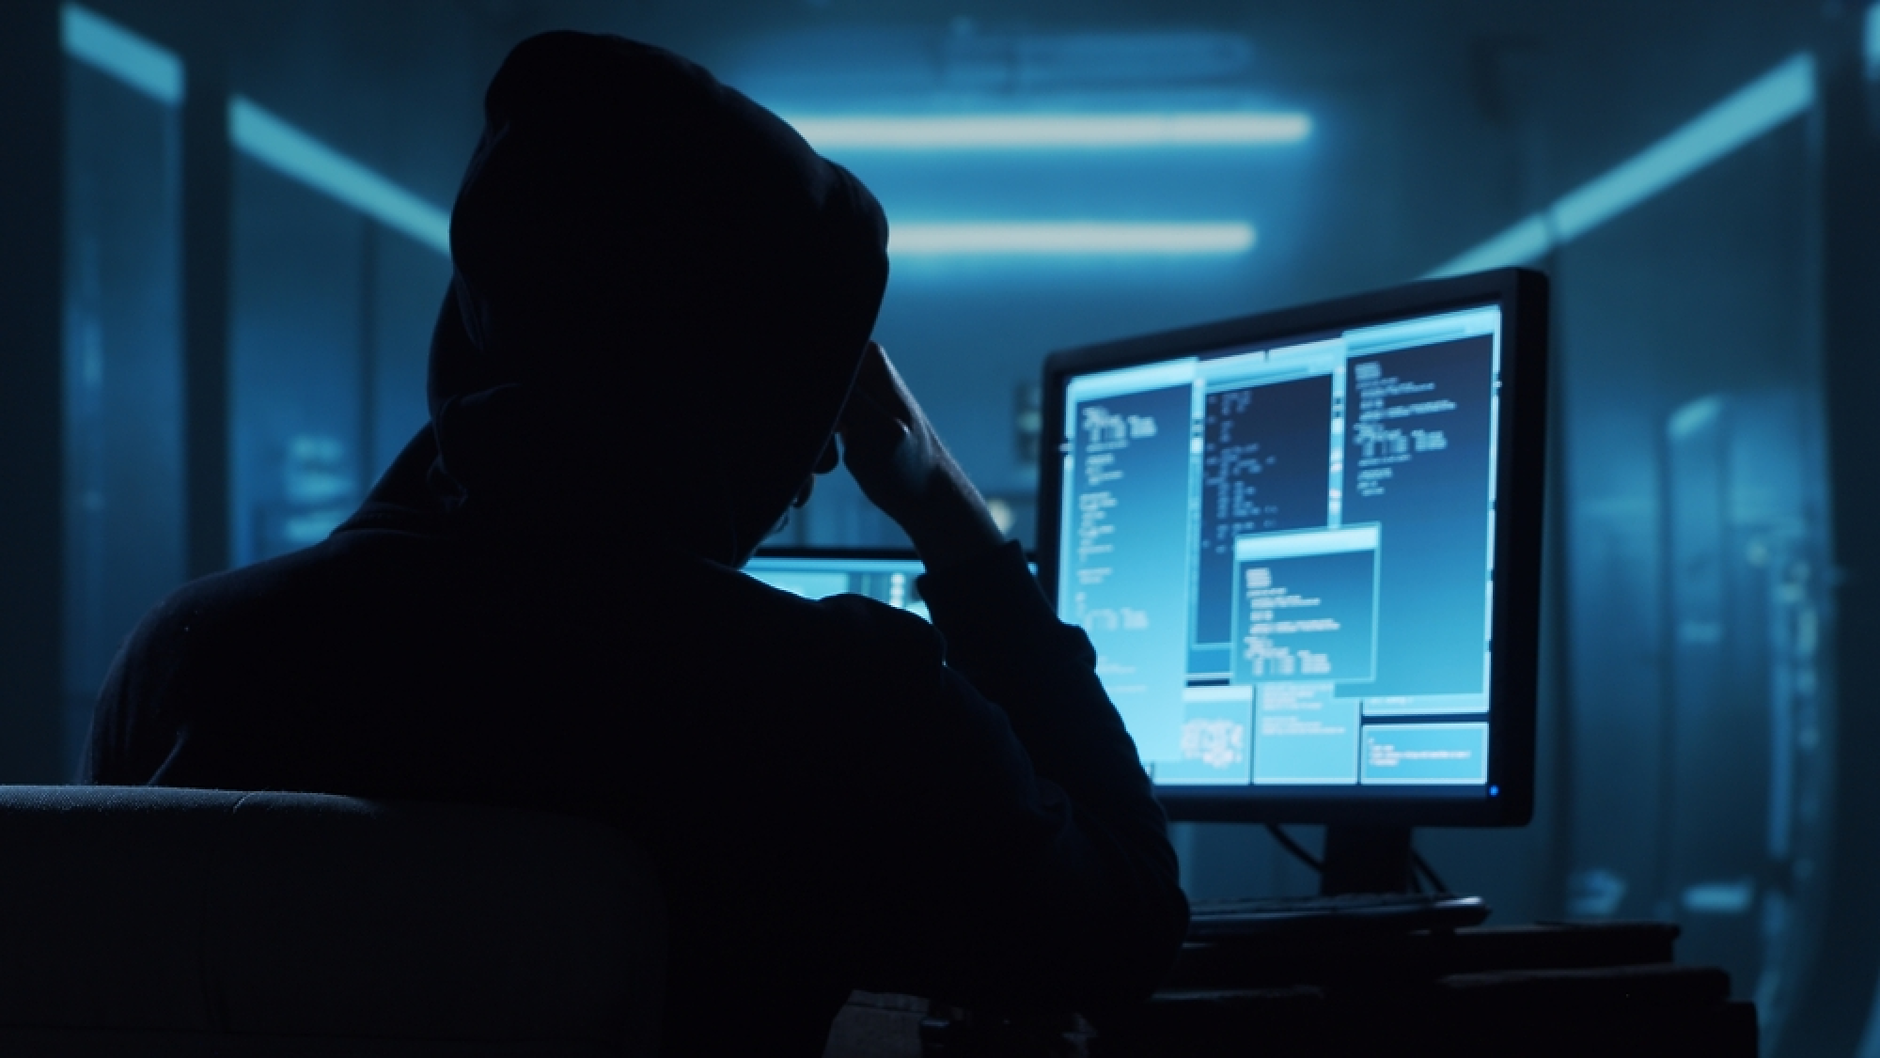
Хакерска група е откраднала данни на клиенти на Visa, Mastercard и JPMorgan Chase от външен доставчик и ги е публикувала в тъмната мрежа (dark web), след като даде на компаниите 48 часа да платят откуп.
В четвъртък компаниите потвърдиха, че е извършена кибератака, но успокоиха клиентите си, че не е открадната финансова информация, предава Euronews.
„Научихме, че трети страни, които предоставят услуги на компанията, са станали обект на кибератака“, съобщи американската банка JPMorgan Chase в социалната мрежа X.
„Въз основа на досегашното ни разследване смятаме, че нападателите са получили достъп до определени маркетингови данни, съхранявани от тези доставчици, които може да включват някои имена и имейл адреси на клиенти.“
От банката уточниха, че нито една от услугите им не е засегната и че инцидентът няма връзка с ИТ проблемите, с които клиентите се сблъскаха по-рано през седмицата.
През изминалата седмица JPMorgan Chase, United Airlines и дори Агенцията за национална сигурност на САЩ (NSA) преживяха сривове в компютърните си системи. Хакерска група на име n0n пое отговорност за атаката срещу подизпълнителя на банката и публикува документи, за които се твърди, че подкрепят твърденията ѝ, съобщи пред AFP фирмата за киберсигурност SOCRadar.
Групата даде 48-часов ултиматум за плащане на откуп, преди да пусне откраднатите маркетингови файлове.
От SOCRadar заявиха, че не са успели да проверят по независим начин автентичността на тези твърдения. Според компанията групата произхожда от Русия и се е появила през септември, като твърди, че е хакнала близо 200 компании по света.
Платежният гигант Visa подчерта, че е „наясно с тези твърдения“ и че те са свързани с доставчик, базиран в Азиатско-тихоокеанския регион.
„Системите на Visa не са замесени и не са засегнати. Не са компрометирани никакви платежни данни, като например номера на карти“, заявиха от компанията.
Mastercard, най-големият конкурент на Visa, отговори в подобен тон. От компанията посочиха, че атаката е „довела до изтичането на ограничено количество неплатежна информация за подгрупа картодържатели, включени в специфична програма за предимства“.
Оттам добавиха, че екипите им „работят с доставчика, за да окажат необходимата подкрепа на засегнатите картодържатели“.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Хакери източиха и публикуваха данни на 16 000 клиенти на Visa, Mastercard и JPMorgan
Технологии | Обновена 11:50ч., 20.11.2026
Президентът на Micron: Ограниченията в предлагането на чипове памет ще бъдат още по-тежки през 2027 г.
Технологии |
Обновена 11:30ч., 20.11.2026
Lufthansa планира да съкрати 1000 работни места в основните си хъбове във Франкфурт и Мюнхен
Компании |
Обновена 11:10ч., 20.11.2026
Лондон и Брюксел търсят сближаване на рядка среща на върха
Свят |
Обновена 10:50ч., 20.11.2026
St. Andrew’s Black Tie Ball 2026: една вечер, която дава повече възможности
ПР и събития |
Обновена 12:30ч., 19.11.2026
Евростат: България е втора в еврозоната и трета в ЕС по ръст на годишната инфлация с темп от 5,9% през октомври
Икономика |
Обновена 14:40ч., 18.11.2026
Берлин оттегли съпротивата си срещу придобиването на Commerzbank от UniCredit
Компании |
Обновена 10:00ч., 19.11.2026
Ройтерс: ЕЦБ ще обсъди повишаване на изискванията за задължителни резерви следващата седмица
Икономика |
Обновена 18:30ч., 19.11.2026
МАЕ: Потреблението на електроенергия от центровете за данни може да се удвои до 2030 г,
Енергетика |
Обновена 19:00ч., 19.11.2026
Южна Корея стана четвъртата страна в света с износ за над 1 трлн. долара
Икономика |
Обновена 18:15ч., 19.11.2026
На днешната дата, 20 ноември. Световен ден на децата
На днешната дата |
Обновена 00:04ч., 20.11.2026
Най-недооцененото маркетингово умение
Маркетинг |
Обновена 00:22ч., 20.11.2026
Anthropic стана една от най-ценните публични компании в света при дебюта си на фондовия пазар
Компании |
Обновена 08:40ч., 20.11.2026

Коментари
Няма въведени кометари.