

Киберрискът вече е в дневния ред на ръководството
 Обновена 13:00ч., 24.09.2026
 Обновена 13:00ч., 24.09.2026


Когато производството спре, системите са криптирани, а резервните копия също изглеждат недостъпни, кибератаката престава да бъде проблем само на ИТ екипа. В рамките на часове тя се превръща във въпрос за приходите, ликвидността, договорите, репутацията и личната отговорност на хората, които управляват бизнеса.
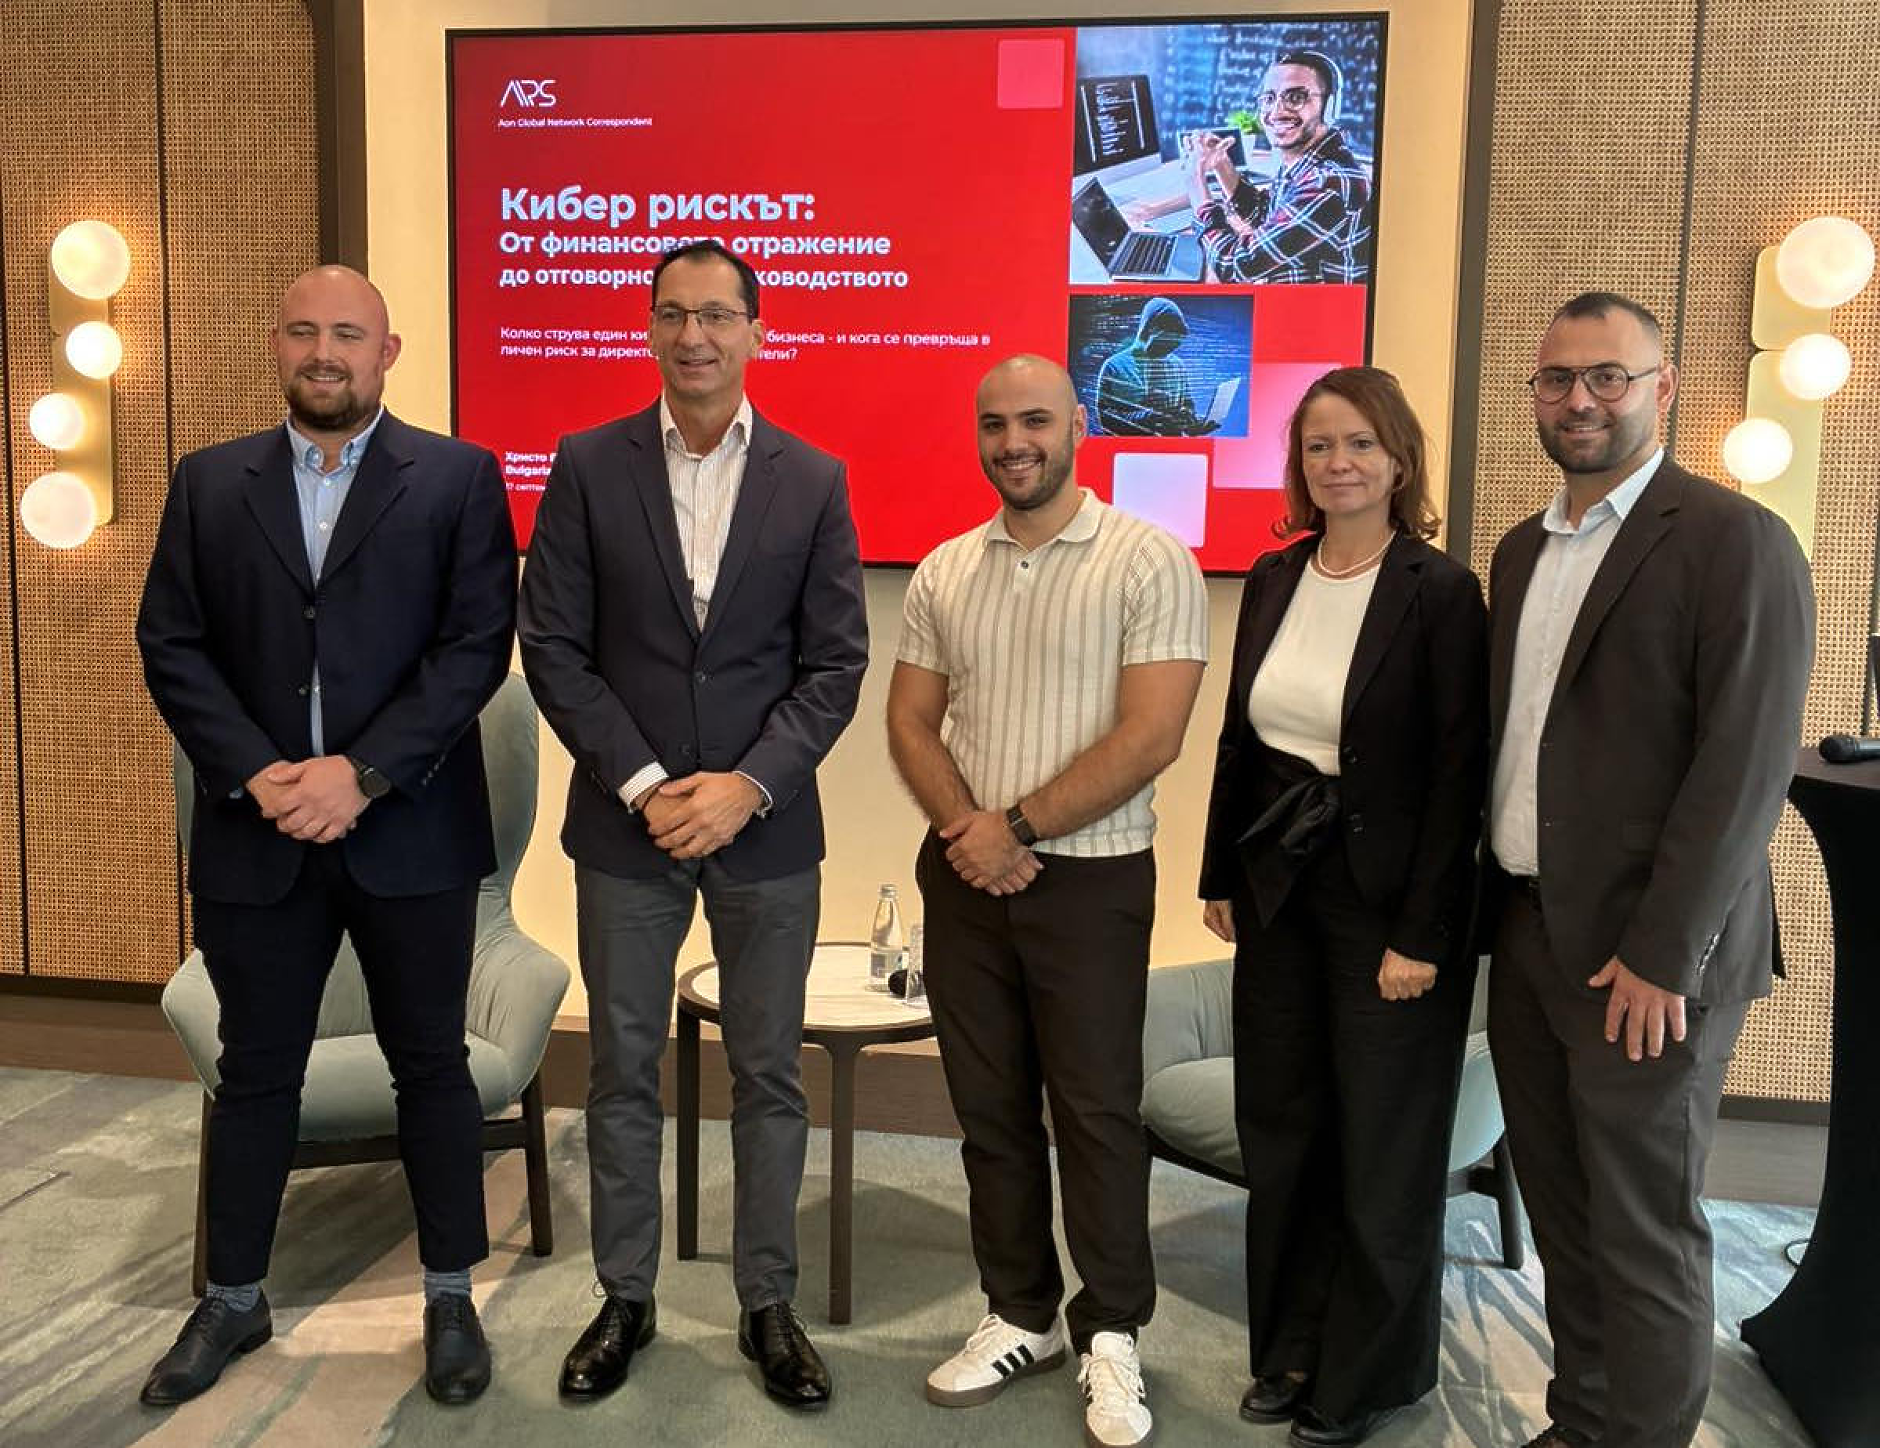
Това беше основният извод от събитието „Киберрискът – бизнес риск № 1“, проведено на 17 септември 2026 г. в Hilton Sofia. Срещата събра ръководители и експерти около четири свързани измерения на темата: новите регулаторни изисквания, финансовата експозиция, реалната реакция при инцидент и ролята на управленския екип.
Разговорът целенасочено излезе извън рамката на технологичната защита. Общата позиция на лекторите беше, че организациите не могат да премахнат напълно киберриска. Те обаче могат да решат предварително какъв риск са готови да поемат, кои дейности трябва да възстановят първо и кой има правомощия да действа под натиск.
От ИТ тема към управленска отговорност
Невена Радлова и Лъчезар Миков от CMS представиха изискванията на NIS 2 и българския Закон за киберсигурност през призмата на ръководството. Рамката разширява кръга на засегнатите организации и поставя акцент върху подходящи и съразмерни мерки за управление на риска, сигурността по веригата на доставки и готовността за докладване на значими инциденти.
Съществената промяна е в очакването към управителните органи. Те трябва да одобряват мерките, да следят прилагането им и да разбират риска достатъчно добре, за да вземат информирани решения. Формалната политика вече не е убедително доказателство за готовност, ако организацията не може да покаже оценка на риска, реални процеси, разпределени роли и проведени обучения.
При значим инцидент времето допълнително стеснява полето за реакция. Представената рамка предвижда ранно предупреждение в 24-часов срок, последващо уведомление до 72 часа и окончателен доклад до един месец. Това означава, че юридическият, управленският и техническият екип трябва да работят по предварително съгласуван ред още от момента на узнаването.
Цената не се изчерпва с възстановяването на системите
Христо Борисов, изпълнителен директор на ARS Bulgaria, насочи вниманието към финансовата анатомия на киберинцидента. Прекъсването на дейността води до загубени приходи и извънредни разходи. Към тях се добавят разследване, правна помощ, регулаторни процедури, комуникация с клиенти, искове от трети лица и възстановяване на данни и системи.
Тъкмо тази верига от последствия превръща киберриска в риск за паричния поток и баланса. Въпросът пред ръководството не е дали всяка атака може да бъде спряна, а какъв остатъчен риск може да понесе организацията. Част от него може да бъде избегнат или намален чрез контролни мерки. Друга част остава за поемане от бизнеса или за прехвърляне чрез подходящо застрахователно решение.
Киберзастраховането беше представено като елемент от финансовата устойчивост, а не като заместител на сигурността. За да работи ефективно, покритието трябва да стъпва върху реалистична оценка на възможната загуба, ясни процедури за уведомяване и съгласуван механизъм за реакция. Ако тези решения липсват, полицата рискува да остане документ, който никой не знае как да използва в критичния момент.
Първите часове са изпит за организацията
Експертите от AMATAS Мартин Петров и Мирослав Найденов пренесоха дискусията в първите часове на една реална криза. Тогава компаниите трябва да решат дали да спрат дейността, дали да изолират системи, кой уведомява регулатора, какво да кажат на клиенти и служители, кога да активират застраховката и кой говори публично.
Нито едно от тези решения не принадлежи единствено на ИТ отдела. Плащането на откуп например изисква управленска позиция, правен и санкционен анализ, финансов механизъм и оценка на последиците. Изолирането на мрежа може да ограничи щетата, но и да спре процеси, които носят приходи. Публичното мълчание също е избор, защото оставя информацията да бъде определена от нападателя, медиите или засегнат клиент.
Практическите случаи, представени от Найденов, показаха защо наличието на технология не е равнозначно на готовност.
Резервно копие може да оцелее, а възстановяването да се провали заради грешен ред на действията. Система за събиране на логове може да работи, без никой да търси правилните сигнали. Натискът върху един ключов служител може да забави цялата реакция. Дори разумни решения могат да си противоречат, ако полицията, юристите, застрахователят и финансовият екип действат по отделни планове.
Изводът на AMATAS беше ясен: превенцията влияе върху вероятността от инцидент, а подготовката определя неговата цена. Подготвената организация не започва да разпределя роли в разгара на кризата. Тя вече знае кои процеси не могат да спрат, кой командва реакцията, кой има заместник и какъв мандат може да използва без ново заседание на борда.
Как изглежда реалната готовност
Добрият план не се измерва с броя страници. Той се измерва с решенията, които екипът няма да се налага да импровизира. Компанията трябва да знае цената на един час престой за критичните си процеси. Трябва да е проверила дали резервните копия могат да бъдат възстановени в реална среда и в какъв срок. Ръководството, а не само техническият екип, трябва да е участвало в симулация с ограничено време и непълна информация.
Подготовката включва и външния свят: готови шаблони за уведомяване, предварително определени контакти с правни и технически съветници, ясни условия за задействане на застрахователното покритие и план за комуникация. Не по-малко важни са хората, които носят реакцията. Смени, почивка, заместници и записано знание са част от устойчивостта, защото продължителната криза не може да зависи от един изтощен специалист.
Събитието завърши с въпрос, който всяко ръководство може да постави още днес: кой има право да вземе необратимо решение, когато времето е малко, информацията е непълна, а цената расте с всеки час? Ако отговорът е „зависи“, организацията вече е открила първата празнина в своята готовност.
Киберустойчивостта започва именно там: не с обещанието, че инцидент няма да се случи, а с доказателството, че бизнесът може да реагира, да понесе удара и да възстанови дейността си, когато той настъпи.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Европейските борси регистрират спад на фона на поскъпването на петрола. На фокус е срещата Тръмп–Си
Финанси |
Обновена 13:20ч., 24.09.2026
Киберрискът вече е в дневния ред на ръководството
Технологии |
Обновена 13:00ч., 24.09.2026
Батериите дадоха предимство на България в разгара на енергийната суша
България |
Обновена 12:40ч., 24.09.2026
Вашингтон подготвя план за 90-дневна забрана на износа на дизелово гориво
Свят |
Обновена 12:20ч., 24.09.2026
Глобалният дълг надхвърли 365 трилиона долара. Икономисти алармират за „омагьосан кръг“
Икономика |
Обновена 12:00ч., 24.09.2026
МФ обяви промените в данъчните закони: Вдигат и облагат ваучерите за храна, увеличават данъчните облекчения за деца
България |
Обновена 17:05ч., 23.09.2026
Москва пое управлението на руските активи на енергийните гиганти Uniper и Fortum
Енергетика |
Обновена 11:20ч., 26.04.2023
Слънчево и топло есенно време ни очаква в четвъртък
Общество |
Обновена 07:30ч., 24.09.2026
Британските ВВС създадоха подразделение за защита на космическата инфраструктура
Свят |
Обновена 20:00ч., 23.09.2026
Русия понижава прогнозите за добив и износ на природен газ
Енергетика |
Обновена 19:00ч., 23.09.2026
Годишният ръст на цените на жилищата в България се ускори до 15,5 на сто през второто тримесечие на 2026 г.
България |
Обновена 15:20ч., 23.09.2026
ЕЦБ: Възходът на китайската индустрия удря тежко германските производители
Икономика |
Обновена 11:10ч., 23.09.2026
Financial Times: Американски милиардер събира мощен консорциум за изкупуване на активите на „Лукойл“
Компании |
Обновена 17:00ч., 23.09.2026


Коментари
Няма въведени кометари.