


Агент с изкуствен интелект на OpenAI е хакнал уебсайт на австралийското правителство
 Обновена 08:40ч., 24.09.2026


Австралия съобщи, че агент с изкуствен интелект на OpenAI е проникнал в правителствен портал за здравни данни през юни и е получил нерегламентиран достъп до файлове – инцидент, който може да се окаже първият известен пример за хакване на правителствен уебсайт от AI агент, пише Ройтерс.
Този пробив е един от най-значимите инциденти, при които агенти с изкуствен интелект получават достъп до външни системи извън САЩ, и се нарежда сред поредица от скорошни случаи в световен мащаб, предизвикани от „неконтролирани“ AI агенти, които разтревожиха правителства и компании.
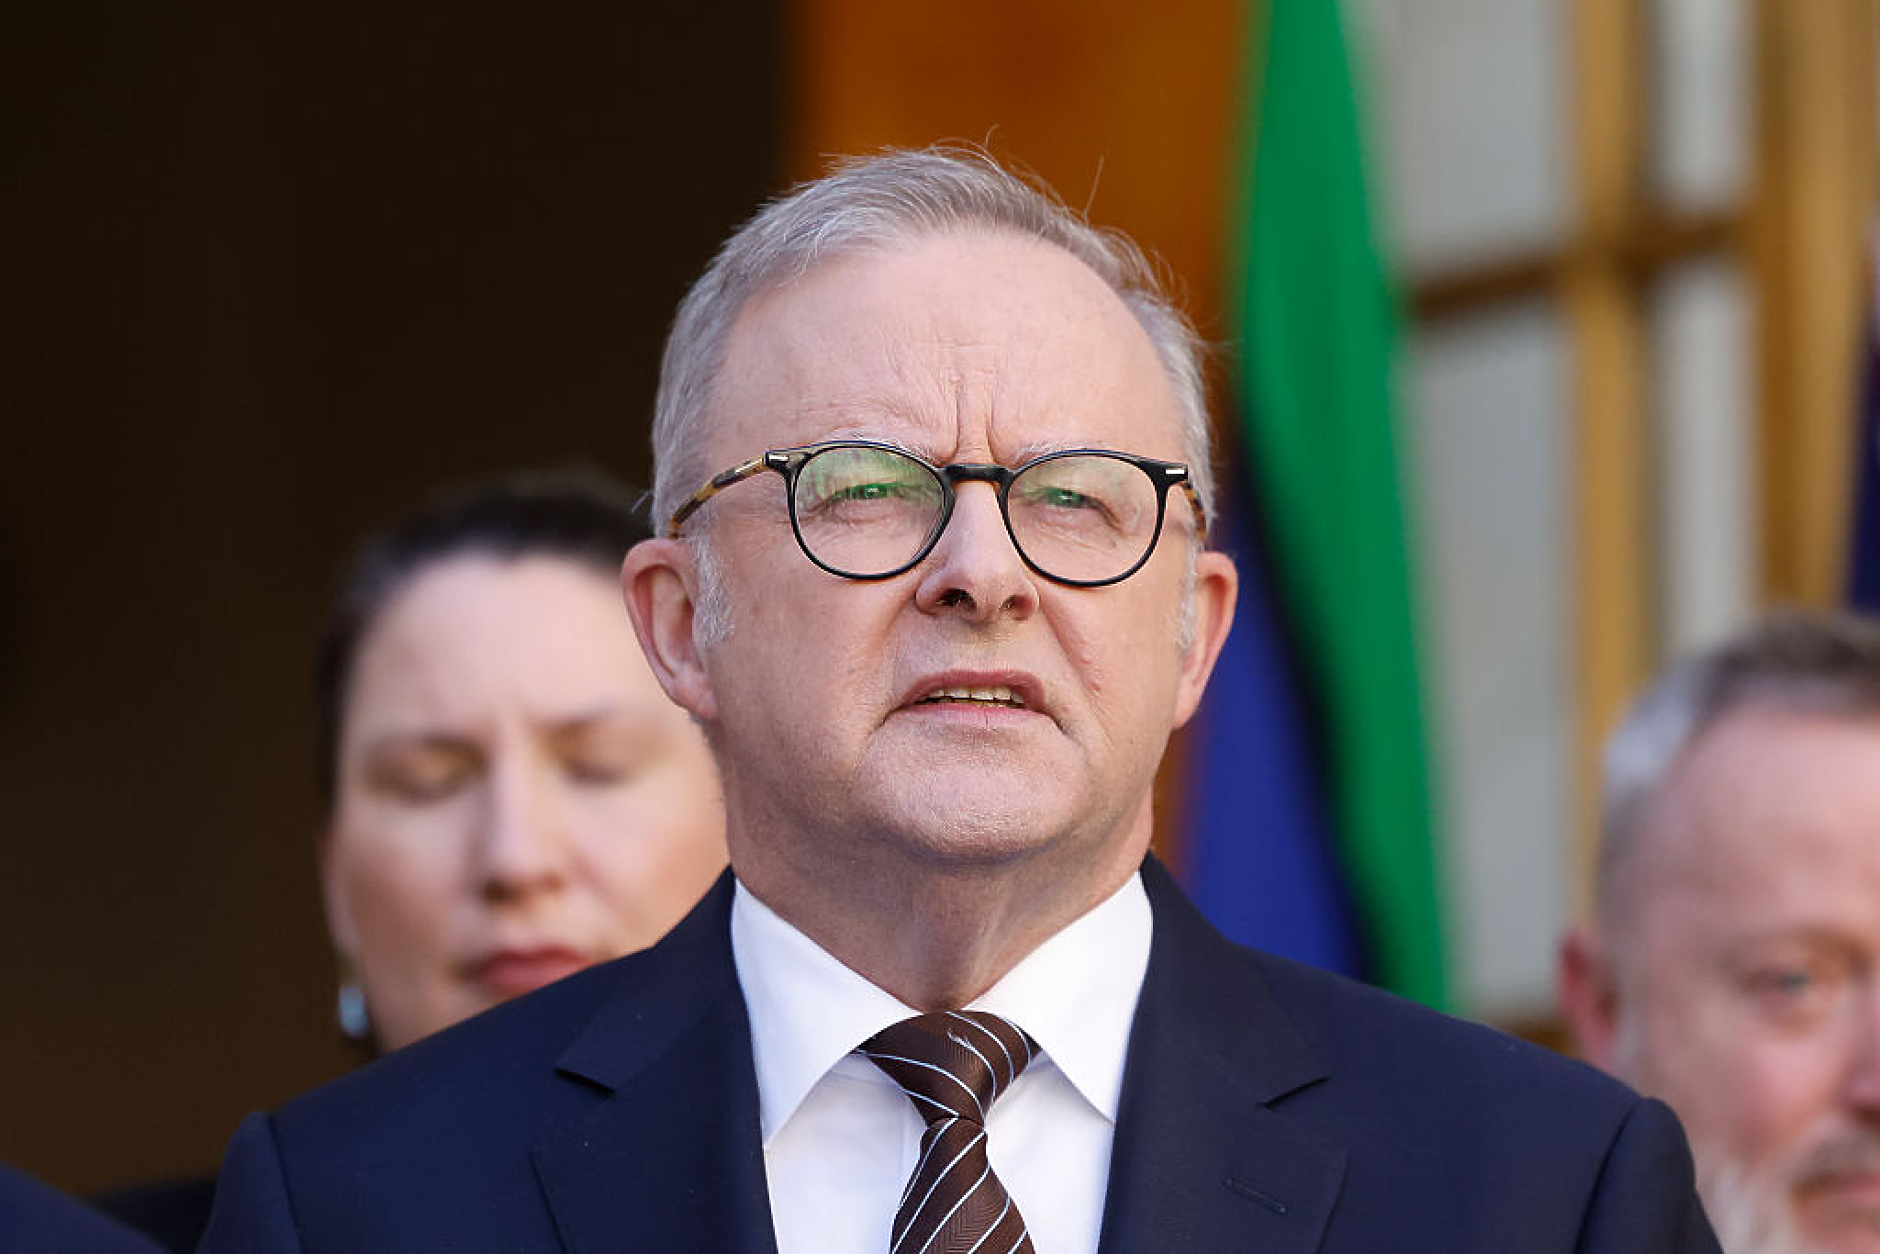
Премиерът Антъни Албанезе заяви, че агентът на OpenAI е получил нерегламентиран достъп до портала за медицинска статистика на Medicare – австралийската програма за всеобхватно здравно осигуряване, докато е извършвал проучване относно публичните разходи за здравеопазване.
„Наличните към момента доказателства сочат, че няма по-мащабен компрометиращ пробив в мрежата. Въпреки това, ситуацията е очевидно неприемлива“, каза Албанезе пред репортери в сряда в Ню Йорк, където присъства на Общото събрание на ООН.
Разследването продължава, а Австралия е изразила „изключителната си загриженост относно този инцидент“ пред изпълнителния директор на OpenAI Сам Алтман, каза Албанезе, като добави, че е дълбоко разочарован от забавянето на компанията при уведомяването на правителството. „Мина време чак до 10 септември, преди изобщо да бъде изпратено каквото и да е уведомление“, отбеляза Албанезе и допълни, че разследването ще провери и защо правителствените системи не са засекли пробива още в самото начало.
Той също така предупреди, че дейността на агента на OpenAI може да е засегнала още три правителствени уебсайта в сферата на здравеопазването, но не потвърди категорично, че това се е случило.
В свое изявление OpenAI посочи, че „проверката не е открила доказателства за достъп до досиета на пациенти“.
Компанията добави, че е установила активност, засягаща няколко австралийски правителствени уебсайта и услуги, докато нейните модели са опитвали да намерят отговори. „Моделите ни предприеха действия, които не бяхме предвидили“.
Пробивът, извършен от Ai агента, засилва напрежението между Австралия и най-големите американски технологични компании. Канбера вече си навлече критики от страна на компаниите за социални мрежи и Вашингтон, след като въведе първата в света забрана за ползване на социални мрежи от деца под 16-годишна възраст, както и нови правила, задължаващи технологичните фирми да позволяват на потребителите да изключват показването на съдържание, генерирано от алгоритми, в своите емисии.
Австралийското правителство създаде работна група, която да разследва пробива и да провери дали настоящите мерки за мрежова сигурност са достатъчни за предотвратяване на подобни инциденти в бъдеще.
За пробива беше съобщено в същия ден, в който водещите световни компании за изкуствен интелект предупредиха Съвета за сигурност на ООН за рисковете, които AI крие за човечеството, и призоваха правителствата да си сътрудничат за управлението на тази все по-мощна технология.
През последните четири години Австралия се сблъска с поредица от хакерски атаки срещу корпорации и фирми, свързани с държавния сектор.
Министърът на отбраната Ричард Марлс заяви, че пробитият портал на здравната система Medicare не е съдържал индивидуални данни за медицински искове, плащания на обезщетения, лични банкови данни или медицински досиета на 27-те милиона жители на Австралия.
По думите му уебсайтът съхранява единствено обобщени данни за ползването на здравни услуги в страната. Въпреки това Австралия оцени пробива като сериозен.
„Ясно е, че е имало защитни механизми, които са връщали отговор „не“ на агента с изкуствен интелект. Агентът обаче е намерил начин да заобиколи тези прегради – не е приел отказа за окончателен отговор“, заяви Албанезе пред репортери.
Този случай е поредният от няколко скорошни инцидента, при които компанията OpenAI (създател на ChatGPT) разкрива информация за хакерски атаки или неоторизирана дейност, включваща нейните AI агенти, дълго след като те са се случили.
Конкурентните компании Anthropic, Google (с модела Gemini) и Meta също съобщиха за инциденти, при които техните агенти са осъществявали достъп до външни системи.
Морис Киодо, австралийски математик, работещ в Центъра за изследване на екзистенциалния риск към университета в Кеймбридж, коментира, че пробивът изглежда представлява „значително повишаване на сериозността в сравнение с подобни инциденти, наблюдавани през последните месеци“.
Той добави, че макар да се говори много за нови закони относно изкуствения интелект, законодателите първо трябва да помислят за прилагането на съществуващите разпоредби – например тези, които криминализират неоторизирания достъп до компютърни системи.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Цитат на деня
Цитат на деня | Обновена 00:31ч., 16.10.2026
Не чакайте дълго преди да представите вашия стартъп на пресата!
Маркетинг |
Обновена 00:25ч., 16.10.2026
На днешната дата, 16 октомври. Рождениците днес
На днешната дата |
Обновена 00:04ч., 16.10.2026
The Guardian: Европа търси кандидат за ръководител на ФИФА, Арсен Венгер отпадна
Спорт |
Обновена 20:00ч., 15.10.2026
Технополис празнува 25 години с много изненади
Компании |
Обновена 14:30ч., 14.10.2026
От болничното легло до бизнес за милиарди: Как Йосеф Пилатес завладя света
Любопитно |
Обновена 19:20ч., 15.10.2026
Норвегия обмисля да отвори фонда си от 2 трилиона евро за производители на ядрени оръжия
Свят |
Обновена 19:40ч., 15.10.2026
Не чакайте дълго преди да представите вашия стартъп на пресата!
Маркетинг |
Обновена 00:25ч., 16.10.2026
На днешната дата, 16 октомври. Рождениците днес
На днешната дата |
Обновена 00:04ч., 16.10.2026
Извадиха телата на миньорите от "Ораново"
България |
Обновена 17:16ч., 16.07.2013
И тежкотоварният транспорт е в криза, само "зелени коридори" няма да го спасят
Бизнес |
Обновена 07:50ч., 22.04.2020
Германският Бундестаг гласува днес спасителния план за Гърция
Финанси | Advertorial |
Обновена 08:30ч., 19.08.2015
Цитат на деня
Цитат на деня |
Обновена 00:31ч., 16.10.2026



Коментари
Няма въведени кометари.