

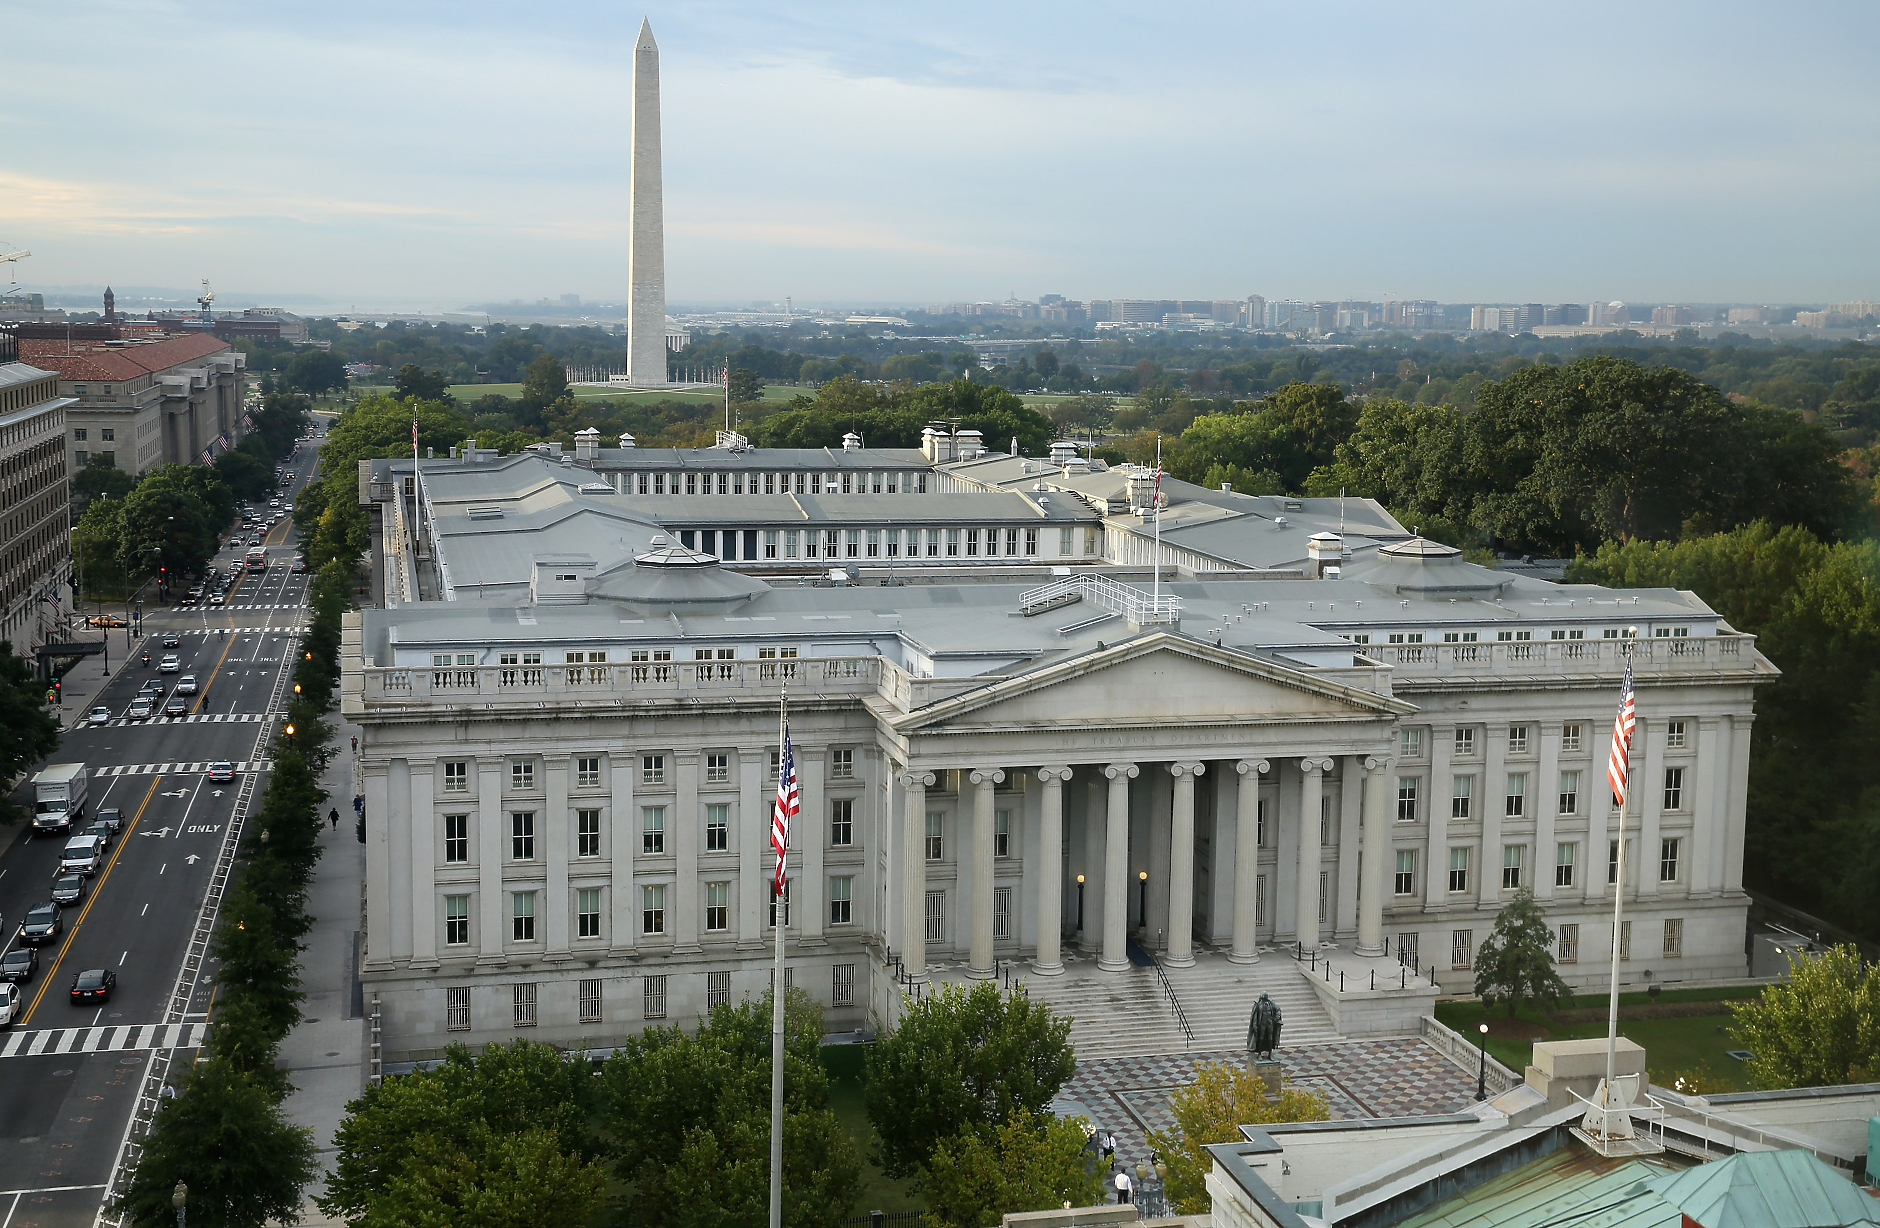
Министерството на финансите на САЩ твърди, че е било хакнато от Китай в „голям инцидент“
 Обновена 09:15ч., 31.12.2024


Спонсориран от китайската държава хакер е проникнал в системите на Министерството на финансите на САЩ, като е получил достъп до работни станции на служители и някои некласифицирани документи, съобщиха американски служители, цитирани от Би Би Си.
Нарушението е извършено в началото на декември и е оповестено публично в писмо, написано от Министерството на финансите до законодателите, уведомяващо ги за инцидента.
Американската агенция характеризира пробива като „голям инцидент“ и каза, че работи с ФБР и други агенции за разследване на въздействието.
Говорител на китайското посолство във Вашингтон каза пред Би Би си, че обвинението е част от „клеветническа атака“ и е направено „без каквато и да е фактическа основа“.
Министерството на финансите посочи в писмото си до законодателите, че базираният в Китай хакер е успял да преодолее сигурността чрез ключ, използван от доставчик на услуги трета страна, който предлага отдалечена техническа поддръжка на своите служители.
Компрометираната услуга на трета страна - наречена BeyondTrust, оттогава е изведена офлайн, казаха служители. Те добавиха, че няма доказателства, които да предполагат, че хакерът е продължил да има достъп до информацията на Министерството на финансите оттогава.
Заедно с ФБР отделът работи с Агенцията за киберсигурност и сигурност на инфраструктурата и съдебни следователи от трети страни, за да определи цялостното въздействие на пробива.
Въз основа на доказателствата, събрани досега, служители казаха, че хакването изглежда е извършено от „базиран в Китай актьор от Advanced Persistent Threat (APT)“.
„В съответствие с политиката на Министерството на финансите, проникванията, дължащи се на APT, се считат за основен инцидент с киберсигурността“, пишат служители на Министерството на финансите в писмото си до законодателите.
Отделът беше уведомен за хака на 8 декември от BeyondTrust, каза говорител пред Би Би Си. Според компанията подозрителната дейност е била забелязана за първи път на 2 декември, но са били необходими три дни, за да установи, че е става въпрос за ха.
Говорителят добави, че хакерът е успял да получи отдалечен достъп до няколко потребителски работни станции на Министерството на финансите и някои некласифицирани документи, които се съхраняват от тези потребители.
Отделът не уточнява естеството на тези файлове, нито кога и за колко време е извършено хакването. Те също така не уточняват нивото на поверителност на компютърните системи. Например достъпът до 100 служители на ниско ниво вероятно би бил по-малко ценен от достъпа само до 10 компютъра на по-висок ешелон в отдела.
Хакерите може да са успели да създадат акаунти или да променят пароли през трите дни, в които са били наблюдавани от BeyondTrust.
Като шпионски агенти се смята, че хакерите са търсили информация, вместо да се опитват да откраднат средства.
Говорителят каза, че Министерството на финансите „приема много сериозно всички заплахи срещу нашите системи и данните, които съхраняват“, и че ще продължи да работи за защита на своите данни от външни заплахи.
В писмото на отдела се посочва, че допълнителен доклад за инцидента ще бъде предоставен на законодателите след 30 дни.
Говорителят на китайското посолство отрече доклада на отдела, като каза в изявление, че може да бъде трудно да се проследи произходът на хакерите.
„Надяваме се, че съответните страни ще възприемат професионално и отговорно отношение, когато характеризират киберинцидентите, базирайки своите заключения на достатъчно доказателства, а не на неоснователни спекулации и обвинения“, коментира той.
„САЩ трябва да спрат да използват киберсигурността, за да клеветят Китай и да спрат да разпространяват всякакъв вид дезинформация за така наречените китайски хакерски заплахи“, добави говорителят.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Цитат на деня
Цитат на деня | Обновена 00:30ч., 16.11.2026
На днешната дата, 16 ноември. Имен ден празнува Матей
На днешната дата |
Обновена 00:04ч., 16.11.2026
До 3 милиарда хуманоидни робота може да населяват света към 2060 г., ако започнат да се произвеждат сами
Технологии |
Обновена 19:00ч., 15.11.2026
Къде ще пътуват европейците тази зима?
Свят |
Обновена 18:30ч., 15.11.2026
КЗК: Търговците прехвърлят икономическата тежест върху производителите
Икономика |
Обновена 18:00ч., 15.11.2026
След 30 години експлоатация, много соларни панели работят на впечатляващите 80 процента от оригиналната си мощност
Технологии |
Обновена 17:30ч., 15.11.2026
Олимпийската шампионка Си Айхуа дари златния си медал на Китайския музей на спорта
Свят |
Обновена 17:00ч., 15.11.2026
До 3 милиарда хуманоидни робота може да населяват света към 2060 г., ако започнат да се произвеждат сами
Технологии |
Обновена 19:00ч., 15.11.2026
Хакери откраднаха близо 100 милиона евро от френска банка
Свят |
Обновена 16:00ч., 15.11.2026
Бивш футболист се кандидатира за президент на Германия
Свят |
Обновена 13:00ч., 15.11.2026
Радев се среща с Путин в Санкт Петербург
Политика |
Обновена 08:51ч., 06.06.2019
На днешната дата, 16 ноември. Имен ден празнува Матей
На днешната дата |
Обновена 00:04ч., 16.11.2026
Омбудсманите на Украйна и Русия обсъдиха схемата на мащабна размяна на военнопленници
Свят |
Обновена 12:30ч., 15.11.2026



Коментари
Няма въведени кометари.