



Acronis отчита 464% нарастване на атаките по електронна поща за полугодието
 Обновена 13:40ч., 04.07.2023


Киберпрестъпниците експлоатират AI (изкуствен интелект), рансъмуер атаките са постоянна опасност, значително се увеличават крадците на данни. Това са част от констатациите на глобаления лидер в киберзащитата Acronis, оповестени в неговия най нов доклад за киберзаплахите за полугодието: „От иновации към риск: управление на въздействията от кибератаките, базирани на AI”. Задълбоченото проучване е базирано на данни, събрани от над 1 милион крайни устройства по света. То осигурява цялостен обзор на еволюиращия пейзаж в киберсигурността. Анализът разкрива тенденция на нарастване на използването на генеративни системи с изкуствен интелект – такива като ChatGPT – от страна на киберпрестъпниците с цел създаване на злонамерено съдържание и реализиране на сложни атаки.
Докладът за заплахите, който се изготвя два пъти всяка година, очертава рансъмуера като доминиращ риск за малкия и средния бизнес. И макар че броят на новите варианти на рансъмуер продължава да намалява, сериозността на рансъмуер атаките остава значителна, отбелязват от Acronis. Според тях също толкова тревожна тенденция е нарастването на популярността и привлекателността на крадците на данни – инструменти, които използват откраднати идентификационни данни, за да осигурят неоторизиран достъп до чувствителна информация.
„Обемът на заплахите през 2023 г. се е увеличил в сравнение с предходната година, което е знак, че престъпниците разгръщат дейността си в мащаб и усъвършенстват начина, по който компрометират системите и изпълняват атаките“, каза Кандид Вюст, вицепрезидент по изследванията в Acronis. „За да се справят с динамичния пейзаж в света на киберзаплахите, организациите се нуждаят от гъвкави, всеобхватни, унифицирани решения за сигурност, които да осигуряват необходимата цялостна видимост за пълноценно разбиране на атаките, опростяват контекста и осигуряват ефикасно отстраняване на всяка заплаха, независимо дали става дума за злонамерен софтуер, за уязвимост или каквото и да е друго, чиято класификация попада по средата.”
Фишингът е основният метод, който престъпниците използват, за да се доберат идентификационни данни за вход, според констатациите на доклада. Само през първата половина на 2023 г. броят на фишинг-атаките, базирани на имейл, е нараснал с 464% в сравнение с 2022 г. За всяка организация броят на атаките се увеличил с 24% за въпросния период от време. През първата половина на 2023 г., наблюдаваните от Acronis крайни устройства са отчели 15% увеличение на броя на файловете и URL адресите на база сканиран имейл. Киберпрестъпниците също така вече гребат с пълни шепи от процъфтяващия пазар на системи с изкуствен интелект, базирани на големи езикови модели (LLM), използвайки платформи за създаване, автоматизиране, мащабиране и подобряване на новите атаки чрез активно самообучение.
Пейзажът на кибератаките еволюира
Киберпрестъпниците намират все по-усъвършенствани подходи за атаките си. Те използват AI и съществуващия рансъмуер код, за да проникват по-дълбоко в системите на жертвите и да извличат чувствителна информация, отбелязват от Acronis. Създаденият от AI злонамерен софтуер майсторски убягва на технологиите за засичане и разкриване, налични в традиционните антивирусни модели. Така публично оповестените случаи на рансъмуер експлодираха в сравнение с миналата година. Наблюдаваните от Acronis крайни устройства събират ценни данни за това как работят киберпрестъпниците и помагат да се разпознае как някои атаки са станали по-интелигентни, по-усъвършенствани и по-трудни за откриване.
Стъпвайки на обширни изследвания и анализи, основните констатации от доклада гласят:
- Acronis е блокирала почти 50 милиона URL адреса в крайни устройства през първото тримесечие на 2023 г., което представлява 15% увеличение спрямо четвъртото тримесечие на 2022 г.
- Налице са 809 публично споменати случая на рансъмуер през първото тримесечие на 2023 г. – с 62% скок през март спрямо средномесечните 270 случая.
- През първото тримесечие на 2023 г. 30,3% от всички получени имейли са спам, а 1,3% съдържат злонамерен софтуер или фишинг връзки.
- Всеки къс зловреден софтуер живее средно 2,1 дни в ИТ света, преди да изчезне. 73% от образците са регистрирани само по веднъж.
- Публичните AI модели се оказват неволен съучастник на престъпниците, които търсят уязвимости в изходния код, създават атаки и разработват схеми за нападение, които да преодоляват техниките за разпознаване и предотвратяване на измами – например чрез майсторски фалшификати.
Бандите на киберпрестъпниците прилагат фишинг, за да придобият идентификационни данни, съответно да изкопчат данни и пари, при което:
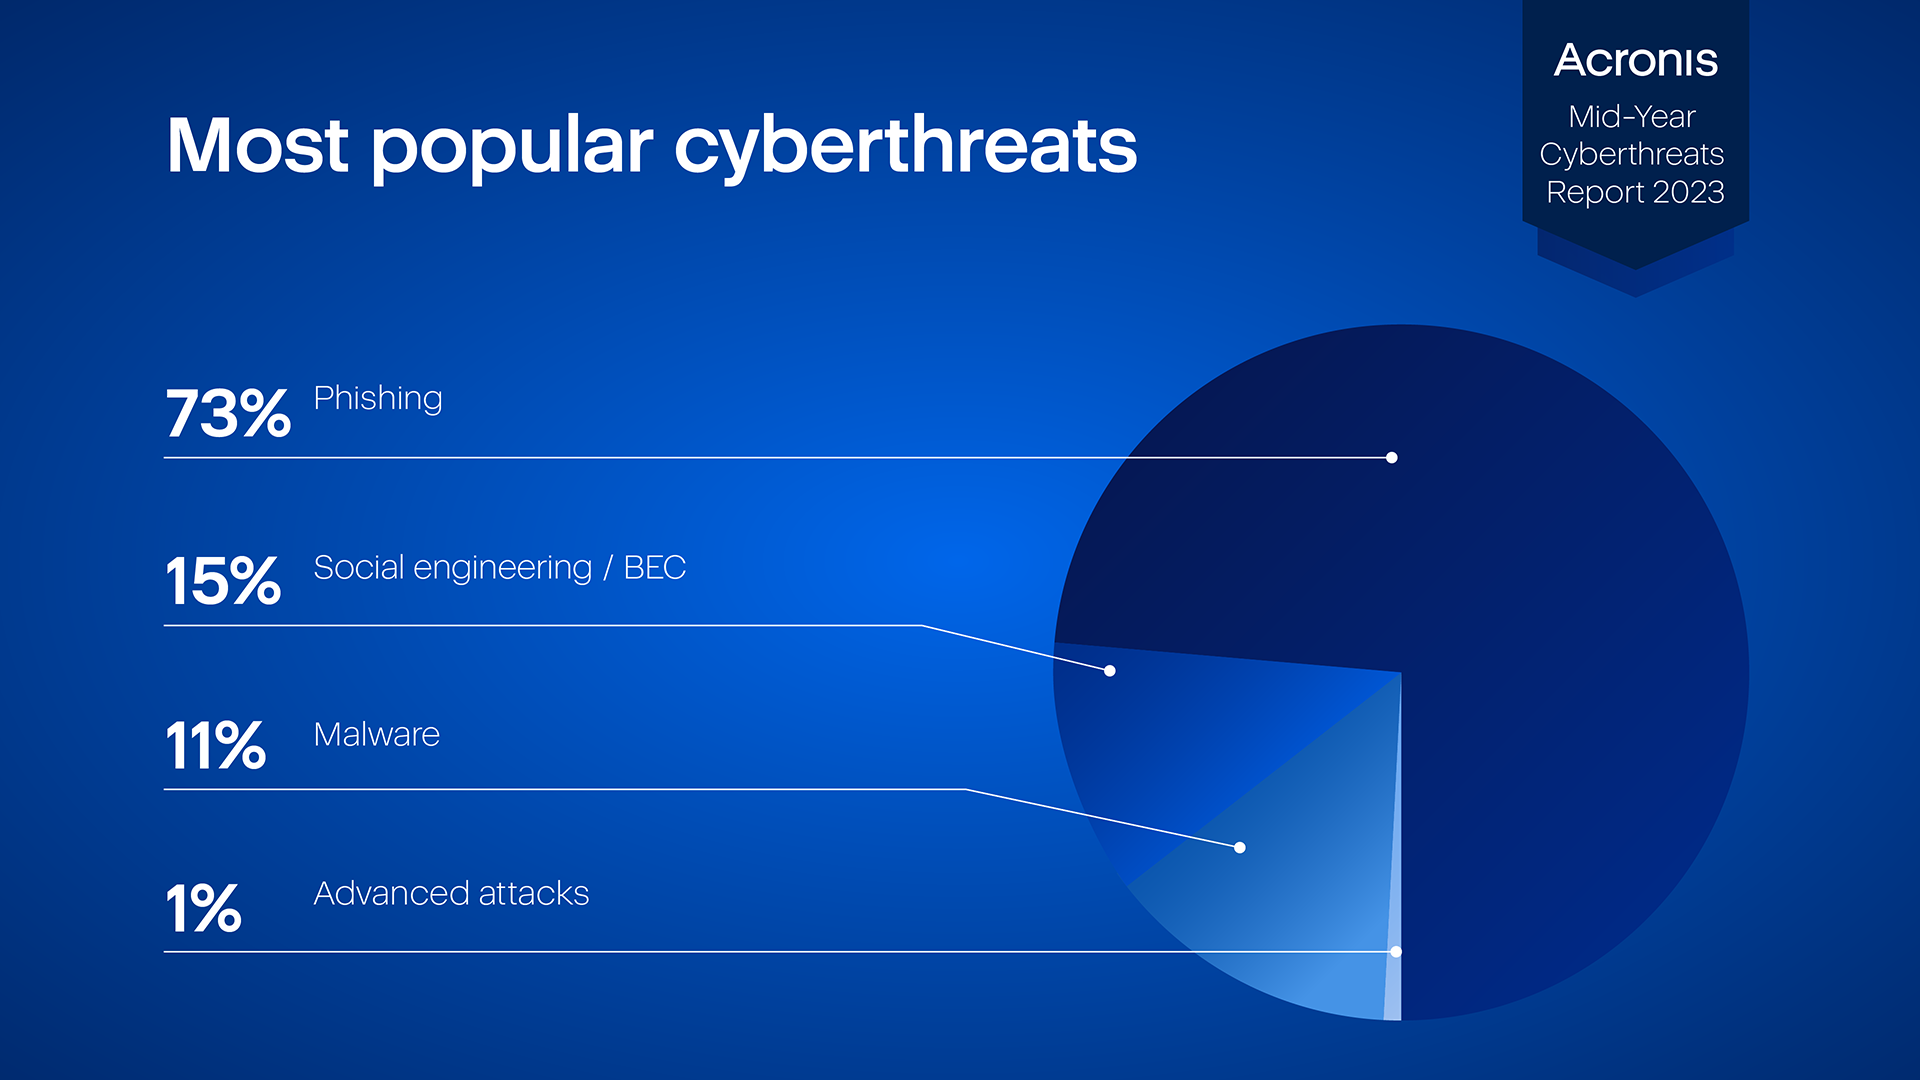
- Фишингът остава най-популярната форма за кражба на идентификационни данни, съставлявайки 73% от всички атаки. Компрометираните бизнес имейли (BEC) са на второ място с 15%.
- Бандата LockBit е отговорна за най-големите пробиви на данни.
- Clop проби системата на доставчик на услуги за психично здраве, засягайки личните данни за повече от 783 000 лица, както и техните данни по HIPAA (американски федерален закон за стандарти за предпазване на чувствителната пациентска информация).
- BlackCat открадна от индийски индустриален производител повече от 2TB секретни военни данни, които включват лична информация на служители и клиенти.
- Vice Society компрометира 1200 сървъра и личната информация на 43 000 студенти, 4000 души академичен персонал и 1500 човека административен персонал в университета Дуисбург-Есен в Германия.
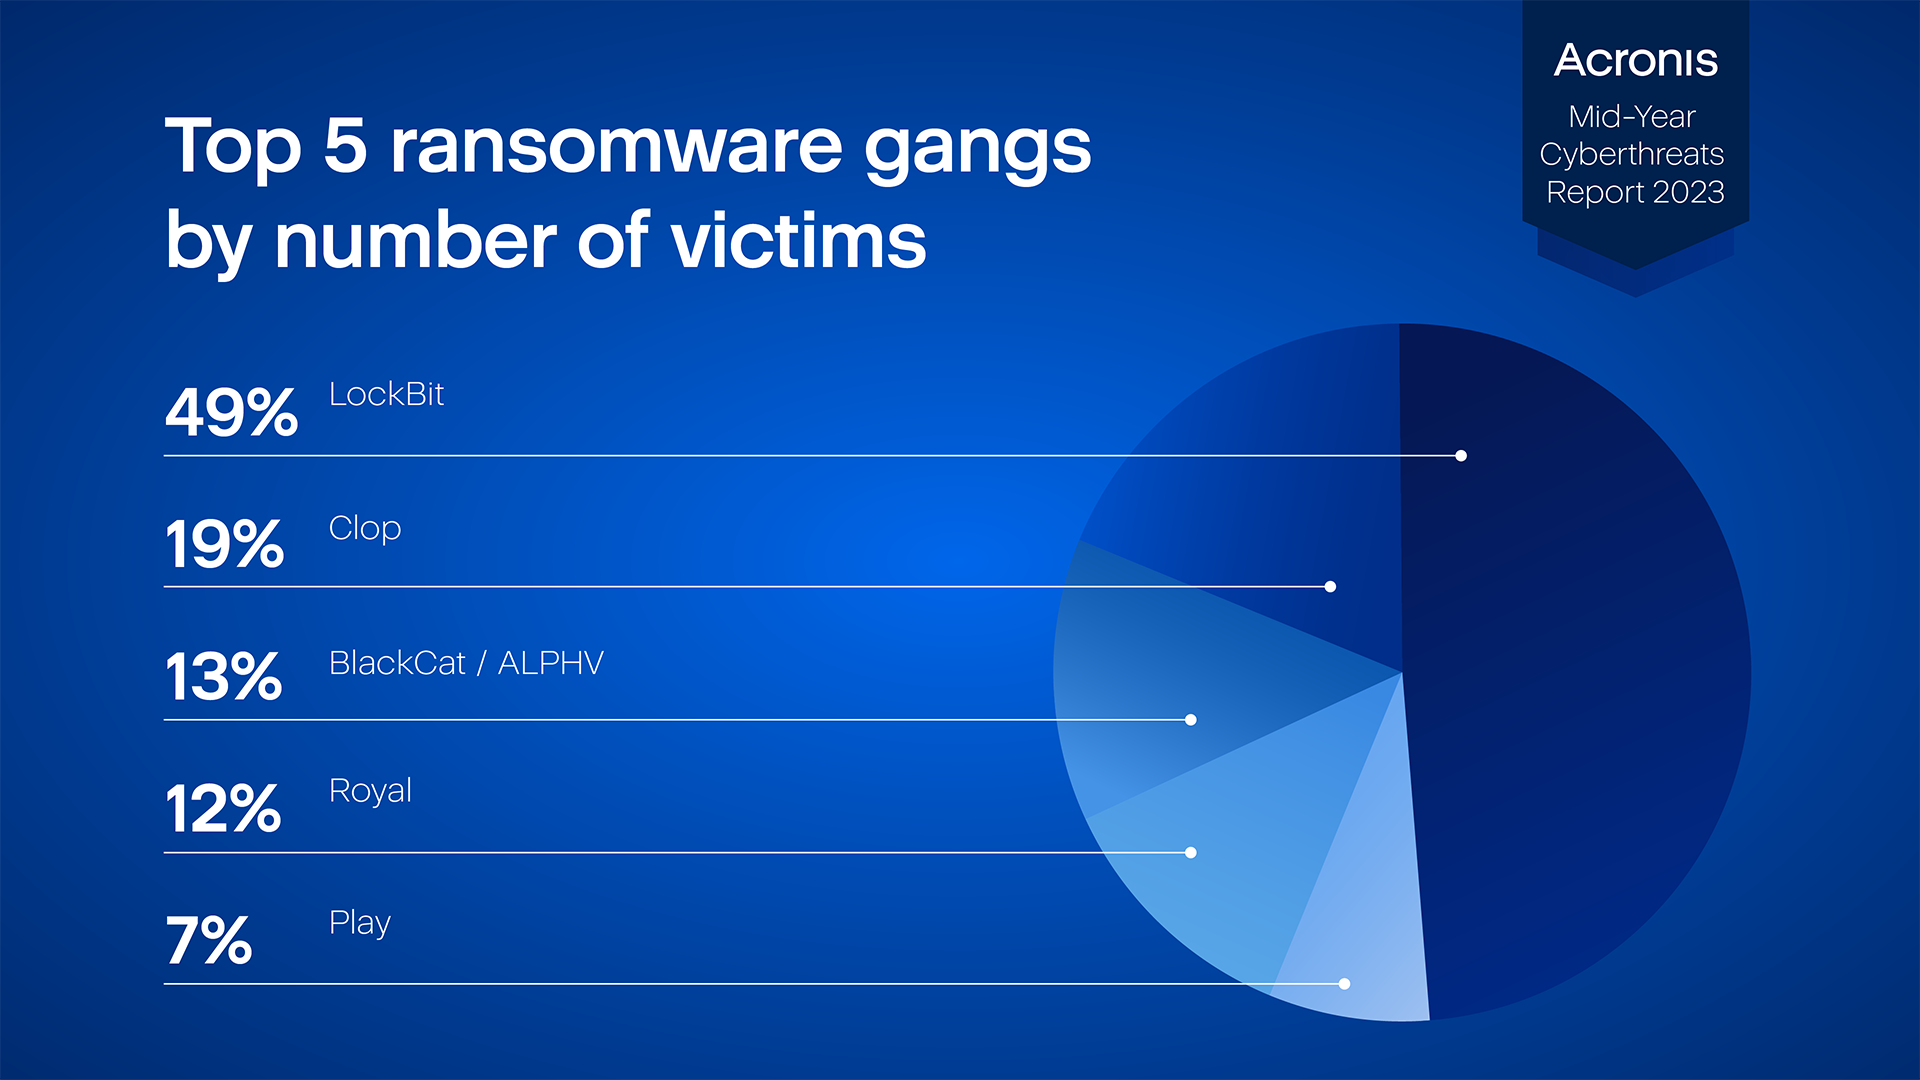
Пробивите показват кои с големите източници на безпокойство за сигурността
Традиционните методи за киберсигурност и липсата на действия позволяват на нападателите да осъществяват пробивите си, споделя докладът:
• Липсват силни решения за сигурност, които да са способни да откриват схемите за експлоатация на уязвимости от нулевия ден.
• Организациите често пъти не успяват да актуализират уязвимия софтуер навреме, дълго след като са налични корекции.
• Linux сървърите са обект на неадекватна защита срещу киберпрестъпниците, които все повече се насочват към този вид мишени.
• Не всички организации следват правилния протокол за архивиране на данни, включително правилото 3-2-1.
Имайки предвид всички тези тенденции, Acronis подчертава необходимостта от проактивни мерки за киберзащита. Стабилният гард, необходим за добра киберсигурност, изисква многопластово решение. То следва да съчетава средства за справяне със злонамерен софтуер, EDR, DLP, сигурност на електронната поща, оценяване на уязвимостите, управление на корекциите, RMM, възможности за бекъп. Използването на усъвършенствано решение, което да съчетава AI, машинно обучение и анализ на поведението, може да помогне за смекчаване на рисковете, породени от рансъмуер и крадци на данни. Чрез непрекъснати изследвания, разработки и сътрудничество с индустриални партньори, Acronis се старае да даде най-добрите възможности на хората и на бизнеса, предоставяйки на иновативни решения, които защитават срещу нововъзникващи киберзаплахи.
Линк към пълния доклад: https://www.acronis.com/en-us/resource-center/resource/acronis-mid-year-cyberthreats-report-2023/
За да научите повече за доклада и неговите открития, посетете публикацията в блога на Acronis.
Партньорите на Acronis, които се интересуват от обучение за киберзащита и програми за сертифициране, свързани с инструментите за сигурност на Acronis и най-новите киберзаплахи, могат да посетят https://www.acronis.com/en-us/academy/.
НОВ КОМЕНТАР
ОЩЕ ОТ КАТЕГОРИЯТА
|
|
Светослав Бенчев: Биогоривата, произведени в ЕС, трябва да бъдат стимулирани
България | Обновена 09:45ч., 08.10.2026
Рей Далио: Наближаваме точката, в която AI балонът може да се спука
Икономика |
Обновена 09:30ч., 08.10.2026
Office 1 превръща най-големия си магазин на „Цариградско шосе“ в пространство за технологии, творчество и идеи
Компании | Advertorial |
Обновена 09:15ч., 08.10.2026
Петролът поскъпва, тъй като опасенията за доставките от Близкия изток остават водещи на пазара
Енергетика |
Обновена 09:00ч., 08.10.2026
Германският президент: Европейските демокрации са застрашени, както никога досега
Политика |
Обновена 08:40ч., 08.10.2026
Полицейско разкритие: Банда във Виетнам откраднала и продала за месо 2700 котки
Свят |
Обновена 20:00ч., 05.10.2026
Почина изпълнителят на хита „You Are My Lady“
Свят |
Обновена 19:00ч., 07.10.2026
Как да спрете да обмисляте и да започнете да действате?
Техники за успех |
Обновена 00:36ч., 08.10.2026
Подготвят акции на полицията в цялата страна, свързани с издаването на ТЕЛК решения
Политика |
Обновена 17:15ч., 07.10.2026
Турция ще разработи национален аналог на американската система Starlink
Свят |
Обновена 19:30ч., 07.10.2026
На днешната дата, 8 октомври. Рождениците днес
На днешната дата |
Обновена 00:04ч., 08.10.2026
Може ли България да се превърне в регионален център за данни и AI?
Technovation 2026 |
Обновена 18:17ч., 07.10.2026
Времето: Студено утро, но през деня температурите ще се повишат до 30 градуса
България |
Обновена 07:30ч., 08.10.2026
Световните продажби на бензинови автомобили паднаха под 50% за първи път в историята
АвтомобилиСбогом на GPS: Квантовите сензори ще се превърнат в следващата основа на навигацията
ТехнологииПолицейско разкритие: Банда във Виетнам откраднала и продала за месо 2700 котки
СвятJaguar залага бъдещето си на нов електромобил за 130 000 паунда
АвтомобилиЗапочва изплащането на еднократната помощ от 50 евро за скъпите горива
БългарияПеевски: Ако има 36 фактури за платени мои полети, си подавам оставката като лидер на ДПС
ПолитикаЕврокомисарят по търговията: Трудните преговори с Китай все още не са дали резултат
ИкономикаКонтактните лещи могат да са източник на зараза, експерти съветват да носим очила
COVID-19Гълъб Донев: Бюджетният дефицит за тази година ще бъде до 5,7% от БВП
БългарияЗеметресение разлюля София
БългарияФакторите, които превръщат синдрома на самозванеца в професионална суперсила
Техники за успехЖилищната криза тласка Испания към предсрочен вот
ЕСЕдно наум, ако бившето гадже иска да останете приятели
Наука и ЗдравеТръмп заяви, че „заплаха“ е накарала САЩ да изтеглят бомбардировачите си от RAF Fairford
СвятКристин Лагард: Не би било добра идея да се кандидатирам за президент на Франция
ИкономикаСанирането - на фокус във видеокаста на Obekti.bg
ОбществоШефът на Porsche съкращава 40% от мениджмънта, за да спаси компанията
КомпанииЕмилиян Георгиев става зам.-кмет с ресор „Обществено строителство“ в Столична община
ПолитикаГотови за новите изисквания към сградите: как WEOZ™ съчетава автоматизация, комфорт и енергийна ефективност
Технологии„Сова Харис“: Йотова-Вълчев са с 50,2% подкрепа, а Гюров-Кандев – с 23,7%
ПолитикаADVERTORIAL
Office 1 превръща най-големия си магазин на „Цариградско шосе“ в пространство за технологии, творчество и идеи
AXIOM с нов офис за централно управление и нов етап от своето развитие







Коментари
Няма въведени кометари.